
📅 Dienstag, 8. Sept. 2026
OCCTET
Open-Source-Compliance-Toolkit
CRA-Bereitschaft für KMU und OSS-Projekte
Unsere Mission ist es, KMU mit zugänglichen, effizienten und sicheren Lösungen für die Integration von Open-Source-Software (OSS) auszustatten und gleichzeitig die Sicherheitslage von Open-Source-Communitys zu stärken.
Das OCCTET-Projekt (Open-source Compliance: Comprehensive Techniques and Essential Tools) ist eine EU-finanzierte Initiative zur Verbesserung der Cybersicherheit und der Einhaltung des Cyber Resilience Act (CRA) für kleine und mittlere Unternehmen (KMU). Das Projekt konzentriert sich auf die Entwicklung eines Open-Source-Toolkits zur Automatisierung des Compliance-Prozesses für freie und quelloffene Software (FOSS), die in digitalen Produkten eingesetzt wird.
Dieses Toolkit soll eine umfassende Sammlung von Werkzeugen und Ressourcen bereitstellen, die auf die Bedürfnisse von KMU zugeschnitten sind:
- Compliance-Checkliste
- Spezifikationen zur Konformitätsbewertung
- Automatisierte Bewertungsmethode und -werkzeug
- Föderierte Datenbankplattform zur Veröffentlichung der Ergebnisse von OSS-Komponentenbewertungen, die Beiträge verschiedener Interessengruppen ermöglicht
- Inventar automatischer Werkzeuge zur Abhängigkeitsanalyse
- Reporting-Werkzeug
Bewerten Sie Ihre Cyber-Resilienz in wenigen Minuten
Stärken Sie die Cyber-Resilienz Ihrer Organisation mit unserem schnellen, einfachen und völlig kostenlosen Selbstbewertungswerkzeug. Die Plattform hilft Ihnen, Ihre Compliance und Bereitschaft im Einklang mit dem EU Cyber Resilience Act (CRA) sofort zu messen.
Kostenlose Selbstbewertung • Vertrauliche Verarbeitung • Sofortige nächste Schritte
Werden Sie Teil der OCCTET-Reise!
Helfen Sie uns, eine gemeinschaftliche, quelloffene Lösung zu entwickeln, die sowohl KMU als auch Open-Source-Gemeinschaften stärkt. Abonnieren Sie unseren Newsletter und bleiben Sie über Fortschritte, Gelegenheiten und Community-Veranstaltungen informiert.
Kostenlose Teilnahme • Frühzeitiger Zugang zum Toolkit • Gestalten Sie die Roadmap mit
Neuigkeiten
Entdecken Sie die OCCTET-Toolchain: vom Code zu CRA-tauglichen Berichten
30. September 2026
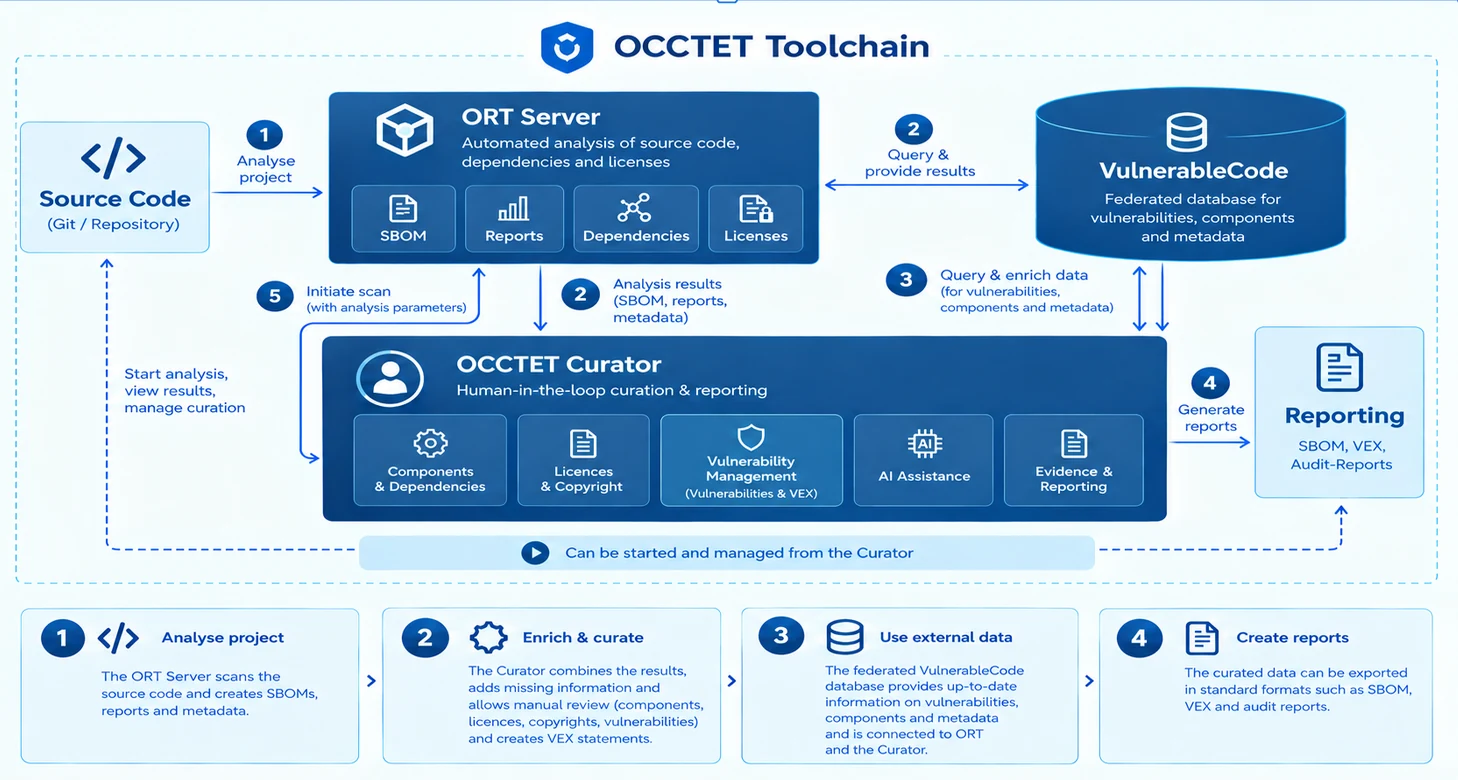
🧰 Die OCCTET-Toolchain hilft KMU und Open-Source-Projekten, ihren Quellcode in kuratierte, CRA-taugliche Compliance-Daten zu verwandeln – mit freien Open-Source-Werkzeugen.
🔧 Die Komponenten
🔍 ORT Server – automatisierte Analyse von Quellcode, Abhängigkeiten und Lizenzen; erstellt SBOMs, Berichte und Metadaten.
🧑💻 OCCTET Curator – Kuratierung mit dem Menschen im Mittelpunkt: Komponenten, Lizenzen und Urheberrechte prüfen, Schwachstellen und VEX-Aussagen verwalten, mit KI-Unterstützung. Der gesamte Ablauf kann von hier aus gestartet und gesteuert werden.
🗄️ VulnerableCode – eine föderierte Datenbank mit aktuellen Informationen zu Schwachstellen, Komponenten und Metadaten, verbunden mit ORT und dem Curator.
📄 Reporting – Export der kuratierten Daten in Standardformaten: SBOM, VEX und Audit-Berichte.
Die OCCTET CRA-Selbstbewertungsplattform wurde aktualisiert!
17. September 2026
🚀 Die OCCTET CRA-Selbstbewertungsplattform wurde aktualisiert!
Die Vorbereitung auf den EU Cyber Resilience Act (CRA) kann eine Herausforderung sein, insbesondere für KMU, die verstehen möchten, was die neuen Anforderungen in der Praxis bedeuten. Die neueste Version der OCCTET-Plattform soll diesen Weg erleichtern.
🔎 Was ist neu?
✅ Aktualisierte CRA-Selbstbewertungen
Unsere Fragebögen wurden überprüft und aktualisiert, um die endgültigen CRA-Anforderungen und die sich entwickelnden europäischen Umsetzungsleitlinien besser widerzuspiegeln. Sie helfen Organisationen, ihre Bereitschaft in Schlüsselbereichen wie Security-by-Design-Praktiken, Cybersicherheits-Risikomanagement, Schwachstellenmanagement, Sicherheitsupdates, SBOM und Softwareabhängigkeiten, Lieferkettensicherheit, Zugriffskontrolle, Monitoring, Netzwerksicherheit und technischer Dokumentation zu bewerten.
🇪🇺 Überprüft anhand aktueller europäischer CRA-Leitlinien
Die Bewertung deckt zentrale Bereitschaftsbereiche ab, die sich in aktuellen ENISA-CRA-Materialien widerspiegeln, und ergänzt diese um einen praxisnahen, reifegradbasierten Ansatz, der KMU hilft zu erkennen, wo sie heute stehen und wo Verbesserungsbedarf besteht.
🧭 Ein neuer CRA-Anforderungs-Wegweiser
Nicht sicher, wo Sie anfangen sollen? Der neue Abschnitt CRA-Anforderungen erklärt den CRA Schritt für Schritt – von Anwendbarkeit und Rollen über Cybersicherheitsanforderungen und Bewertungen bis hin zu unterstützenden Tools und nächsten Schritten.
🛠️ Neuer Cybersecurity-Tool-Katalog
Entdecken Sie OCCTET-Tools zusammen mit Lösungen aus anderen europäischen Cybersicherheitsinitiativen und relevanten externen Tools, die helfen können, identifizierte Cybersicherheitslücken zu schließen.
🤖 Lernen Sie Oxy kennen
Unser KI-gestützter Assistent hilft Nutzerinnen und Nutzern, den Katalog in natürlicher Sprache zu durchsuchen und passende Tools für ihre spezifischen Cybersicherheitsbedürfnisse zu finden.
🌍 Verfügbar auf Englisch, Deutsch und Französisch
Unser Ziel ist einfach: europäischen KMU dabei zu helfen, von „Was verlangt der CRA?“ zu „Wo liegen unsere Lücken, und was können wir dagegen tun?“ zu gelangen.
👉 Entdecken Sie die aktualisierte OCCTET-Plattform
Die OCCTET-Selbstbewertung unterstützt die CRA-Bereitschaft und die organisatorische Reife. Sie stellt keine formale Konformitätsbewertung oder Compliance-Zertifizierung dar.
Die Eclipse Foundation veröffentlicht ein kostenloses Toolkit, um KMU bei der Vorbereitung auf den EU Cyber Resilience Act zu unterstützen
10. September 2026
📢 Die Eclipse Foundation hat die Verfügbarkeit eines kostenlosen, quelloffenen Toolkits angekündigt, das im Rahmen des EU-finanzierten OCCTET-Projekts entwickelt wurde, um kleine und mittlere Unternehmen (KMU) und Open-Source-Projekte bei der Vorbereitung auf den Cyber Resilience Act (CRA) der Europäischen Union zu unterstützen.
Das Toolkit übersetzt komplexe regulatorische Anforderungen in praktische Schritte, die Organisationen in ihre Softwareentwicklungs- und Sicherheitsprozesse einbinden können. Es hilft ihnen, ihre Bereitschaft zu bewerten, zu erkennen, welche Open-Source-Komponenten in ihren Produkten verwendet werden, Schwachstellen zu verwalten und zu dokumentieren, wie Sicherheitsrisiken adressiert werden.
Die Veröffentlichung erfolgt, während die ersten Verpflichtungen des CRA in Kraft treten. Ab dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle melden, die die Sicherheit von in der Europäischen Union bereitgestellten Produkten mit digitalen Elementen beeinträchtigen. Die weiter gefassten Anforderungen des CRA gelten ab dem 11. Dezember 2027.
„Für Organisationen mit begrenzten Compliance-Ressourcen ist die Vorbereitung auf den CRA ein großes Unterfangen. OCCTET macht diese Arbeit besser handhabbar, indem es Werkzeuge zusammenführt, die ihnen helfen, ihre Pflichten zu verstehen, Schwachstellen zu erkennen und zu beheben und die zur Unterstützung der Compliance erforderlichen Aufzeichnungen zu führen.“
— Mike Milinkovich, Geschäftsführer der Eclipse Foundation
📰 Die vollständige Ankündigung lesen
👉 Möchten Sie beim Testen des OCCTET-Toolkits helfen? Treten Sie der Test-Community bei
OCCTET-Ergebnisse D3.3 und D3.4 – Toolkit-Demo und finale föderierte Datenbank
3. Juli 2026
🛠️ Wie können KMU die Analyse von Open-Source-Software in praktische CRA-Compliance-Nachweise umwandeln?
OCCTET hat zwei wichtige Ergebnisse des Arbeitspakets 3 veröffentlicht: D3.3 – Toolkit-Demo und D3.4 – Finale föderierte Datenbank.
Gemeinsam zeigen diese Ergebnisse, wie OCCTET eine Open-Source-Toolchain aufbaut, um KMU dabei zu helfen, Abhängigkeiten zu identifizieren, Schwachstellen zu erkennen, SBOMs zu erzeugen, Ergebnisse zu kuratieren und vertrauenswürdige Software-Metadaten im gesamten Open-Source-Ökosystem wiederzuverwenden.
D3.3 – Toolkit-Demo
D3.3 stellt den Demonstrator des OCCTET-Toolkits vor, der ORT Server, OCCTET Curator und unterstützende Komponenten zusammenführt, um Software Composition Analysis, Schwachstellenerkennung, SBOM-Erzeugung und die Vorbereitung CRA-orientierter Compliance-Nachweise zu automatisieren.
Was es demonstriert:
- Automatisierte Abhängigkeitserkennung und Schwachstellenanalyse mit ORT Server
- Kontinuierliche Überwachung von Softwareprojekten und sich entwickelnden Sicherheitshinweisen
- SBOM-Erzeugung in Standardformaten wie SPDX und CycloneDX
- Kuration mit menschlicher Beteiligung durch OCCTET Curator
- Unterstützung von VEX-orientierten Schwachstellennachweisen und CRA-Reporting-Workflows
- Validierung an weit verbreiteten Open-Source-Projekten und KMU-Anwendungsfällen
D3.4 – Finale föderierte Datenbank
D3.4 stellt den finalen Demonstrator der föderierten und gemeinsam genutzten Software-Metadatenplattform von OCCTET vor. Er erweitert die frühere FedDB-Beta zu einem operativen Ansatz für den Austausch von Paket-Herkunfts-, Lizenz-, Schwachstellen- und SBOM-Metadaten unter Verwendung der Package URL (PURL) als gemeinsamem Identifikator der Software-Lieferkette.
Was es bringt:
- Föderierte Software-Paket-Metadaten, indexiert per PURL
- Wiederverwendbare Herkunfts-, Lizenz-, Hinweis- und SBOM-Informationen
- CycloneDX-SBOM-Erzeugung über PurlDB
- Unterstützung von mehr als 20 Millionen nachverfolgten Paketen im öffentlichen PurlDB-Demonstrator
- Ein hinweisorientiertes VulnerableCode-Modell für ein umsetzbares Schwachstellenmanagement
- Dezentrale Veröffentlichung von Software-Metadaten über API-zugängliche Dienste und Git-Repositories
Diese beiden Ergebnisse markieren einen wichtigen Schritt hin zum Ziel von OCCTET, indem sie den Aufwand für die CRA-Compliance für KMU verringern.
CRA-Compliance erfordert mehr, als zu wissen, dass eine Schwachstelle existiert. KMU müssen verstehen, woher Komponenten stammen, ob sie betroffen sind, wie Ergebnisse priorisiert werden sollten und wie Nachweise erstellt und wiederverwendet werden können. D3.3 und D3.4 gehen diese Herausforderung direkt an.
📥 Die vollständigen Ergebnisse lesen
👉 Möchten Sie beim Testen des OCCTET-Toolkits helfen? Treten Sie der Test-Community bei
OCCTET-Ergebnis D2.2 – Modell und Umfrage zur CRA-Selbstbewertung für KMU
12. Mai 2026
❓ Sind Ihre Produkte nach dem Cyber Resilience Act Klasse I oder Klasse II?
Wenn Sie sich nicht sicher sind, sind Sie nicht allein. Und jetzt gibt es ein Werkzeug, das hilft.
Das OCCTET-Ergebnis D2.2 – Modell und Umfrage zur CRA-Selbstbewertung für KMU ist online. Es ist ein schlankes, webbasiertes Werkzeug, das speziell entwickelt wurde, um KMU im Software- und Hardwaresektor dabei zu helfen, ihre CRA-Pflichten zu verstehen — ohne dass ein Rechtsteam jede Klausel entschlüsseln muss.
Was es leistet:
- Hilft Ihnen, Ihren CRA-Compliance-Status selbst zu bewerten
- Klärt, ob Ihr Produkt unter die Anforderungen der Klasse I oder Klasse II fällt
- Führt Sie Schritt für Schritt durch die CRA-Pflichten
- Für KMU konzipiert — unkompliziert, zugänglich, umsetzbar
CRA-Compliance muss keine Blackbox sein. Dieses Werkzeug wurde entwickelt, um sie zu öffnen!
📥 Das vollständige Ergebnis lesen
🔗 Das Selbstbewertungswerkzeug ausprobieren
👉 Möchten Sie Teil der OCCTET-Test-Community sein? Melden Sie sich hier an
OCCTET-Ergebnis D2.1 – CRA-Anforderungsdokument für KMU jetzt verfügbar
2. Mai 2026
🔍 Was bedeutet CRA-Compliance tatsächlich für KMU und Open Source?
Wir haben die Recherche gemacht, damit Sie nicht bei null anfangen müssen.
Das OCCTET-Ergebnis D2.1 – CRA-Anforderungsdokument für KMU ist jetzt öffentlich verfügbar. Dieser Bericht zeichnet die tatsächliche Compliance-Landschaft für KMU und FOSS-Mitwirkende im Rahmen des Cyber Resilience Act nach, basierend auf direkter Einbindung von Interessengruppen, Expertenkonsultationen und einer gründlichen Auswertung der vorhandenen Compliance-Literatur.
Das steckt darin:
- KMU-spezifische CRA-Anforderungen, klar erklärt
- FOSS-spezifische Pflichten und was sie in der Praxis bedeuten
- Wichtige Herausforderungen, die durch direkte Einbindung von KMU-Inhabern und FOSS-Mitwirkenden ermittelt wurden
- Bewährte Verfahren zur Unterstützung Ihres Compliance-Wegs
Ob Sie gerade erst beginnen, sich mit dem CRA zu befassen, oder Ihren aktuellen Ansatz vergleichen möchten — dieses Dokument ist Ihr Ausgangspunkt.
Sind Sie unser nächster OCCTET-Tester?
12. Februar 2026
Wir bereiten eine neue Testrunde des OCCTET.eu-Werkzeugs vor und suchen wegweisende KMU und Open-Source-Projekte zur Teilnahme.
Wenn Sie frühen Zugang, Einblicke und die Chance möchten, eine neue Compliance-Lösung mitzugestalten, dann ist das genau das Richtige für Sie!
Was Sie erhalten
Ausgewählte KMU / Open-Source-Projekte profitieren von einer automatisierten Analyse ihres Produkts oder ihrer Software, einschließlich:
- vollständige Abhängigkeitsanalyse innerhalb der unterstützten Technologien
- Prüfung der Abhängigkeitsversionen und der Verwaltungspraktiken
- Identifizierung von Schwachstellen über alle Abhängigkeiten hinweg
- Erstellung produktspezifischer, standardisierter SBOMs
- Erzeugung zusätzlicher Compliance- und Audit-Artefakte
Alles kostenlos — wir bitten lediglich um Ihr Feedback während des gesamten Prozesses.
So funktioniert es
Das Quellcode-Repository Ihres Produkts wird vom OCCTET-Werkzeug analysiert, das auf dem quelloffenen OSS Review Toolkit und ORT-server basiert, die im Rahmen des OCCTET-Projekts weiterentwickelt werden. Ihre Daten werden vertraulich in unserem europäischen, ISO27001-zertifizierten Hosting verarbeitet.
So bekunden Sie Ihr Interesse
Bitte füllen Sie das untenstehende OCCTET-Interessenformular aus, geben Sie Ihr Interesse und eine kurze Beschreibung des von Ihnen entwickelten Produkts an. Wir melden uns bei Ihnen, um Ihnen mitzuteilen, ob Sie ausgewählt wurden.
👉 Bitte füllen Sie das OCCTET-Interessenformular ausDie OCCTET-Community überschreitet 150 KMU-Mitglieder!
4. Dezember 2025
Wir sind stolz, bekannt zu geben, dass die OCCTET-Community mehr als 150 europäische KMU erreicht hat, die unserem Netzwerk bereits beigetreten sind! 🙌✨
Die Community ist ein Raum, in dem KMU:
- Werkzeuge und Lösungen im Zusammenhang mit dem Cyber Resilience Act testen und validieren können
- sich mit einem Netzwerk von Unternehmen, Experten und Interessengruppen verbinden können, die die europäische Cybersicherheitslandschaft gestalten
- echtes Feedback beitragen können, um Lösungen KMU-freundlich und zukunftssicher zu machen
In einem sich schnell verändernden digitalen Umfeld reicht es nicht aus, zu reagieren — man muss am Aufbau einer sicheren und widerstandsfähigen Zukunft Europas mitwirken!
Sind Sie unser nächster Gestalter des Wandels in der Cybersicherheit? Treten Sie uns bei und werden Sie Teil der Community!
👉 Treten Sie der OCCTET-Community bei.Prüfen Sie Ihre Cybersicherheits-Compliance in wenigen Minuten
18. September 2025
OCCTET ist stolz, seine erste Selbstbewertungs-Web-App vorzustellen, die KMU dabei helfen soll, den ersten Schritt zu stärkerer Cybersicherheit und einfacherer Einhaltung europäischer Vorschriften wie des Cyber Resilience Act zu gehen.
Dieses kostenlose, benutzerfreundliche Werkzeug gibt KMU einen sofortigen Überblick über ihren aktuellen Cybersicherheits- und Compliance-Status, hebt Lücken und Prioritäten hervor und verweist auf praktische Ressourcen aus dem OCCTET-Toolkit, darunter eine Compliance-Checkliste, automatisierte Bewertungswerkzeuge, eine föderierte OSS-Bewertungsdatenbank und Reporting-Funktionen.
Durch das Ausprobieren der Web-App gewinnen Organisationen nicht nur einen klareren Blick auf ihre eigene Bereitschaft; sie treten auch einer wachsenden OCCTET-Community aus frühen Testern und Mitwirkenden bei, die das Toolkit so gestalten, dass es die realen Bedürfnisse der KMU widerspiegelt. Gemeinsam bauen wir einen offenen, praktischen und community-getriebenen Ansatz für die Cybersicherheits-Compliance auf, und diese Web-App markiert den ersten Schritt auf diesem Weg.
Die Eclipse Foundation startet das OCCTET-Projekt zur Beschleunigung der CRA-Compliance
14. August 2025
Die Eclipse Foundation, eine der weltweit größten Open-Source-Software-Stiftungen, gab heute den Start des OCCTET-Projekts bekannt, einer von der Europäischen Kommission finanzierten Initiative, die kleinen und mittleren Unternehmen (KMU) und Open-Source-Entwicklern helfen soll, die Einhaltung des Cyber Resilience Act (CRA) zu bewältigen.
Das Projekt Open Source Compliance: Comprehensive Techniques and Essential Tools (OCCTET) vereint ein Konsortium aus Branchenführern, Cybersicherheitsexperten und Open-Source-Befürwortern, um kostenlose Open-Source-Werkzeuge zu entwickeln, die die Einhaltung von Vorschriften zugänglicher, transparenter und kostengünstiger machen.
...
👉 Lesen Sie die vollständige Ankündigung, um mehr über die Ziele des Projekts zu erfahren.Webinar-Aufzeichnung: Vorstellung von OCCTET – Open-Source-Compliance und -Sicherheit in Aktion
1. Juli 2025
Dieses aufgezeichnete Webinar ist eine Fortsetzung der Konferenz OpenChain & Friends in Stuttgart (April 2025), bei der das OCCTET-Projekt erstmals vorgestellt wurde.
Die Sitzung umfasste Präsentationen von Andreas Kotulla (Bitsea) und Martin von Willebrand (DoubleOpen) sowie eine angeregte Diskussion mit den Teilnehmern über bewährte Verfahren zur Automatisierung der OSS-Compliance.
Sehen Sie sich die vollständige Webinar-Aufzeichnung online an, um zu erfahren, wie OCCTET die Zukunft der Open-Source-Sicherheit und -Compliance gestaltet.
Webinar - Von der Regulierung zur Lösung: Wie der Cyber Resilience Act die Cybersicherheitslandschaft neu gestaltet
16. Juni 2025 | 14:00 - 15:00 Uhr MEZ
Digitale Vorschriften wie der Cyber Resilience Act (CRA) verändern, wie Unternehmen an Cybersicherheit herangehen. Während das Ziel darin besteht, die Sicherheit digitaler Produkte und Dienste zu verbessern, haben kleine und mittlere Unternehmen (KMU) oft Schwierigkeiten, diese Regeln in die Praxis umzusetzen.
Hier kommt das OCCTET-Projekt ins Spiel. Das Projekt entwickelt ein praktisches, quelloffenes Toolkit, das KMU dabei helfen soll, die CRA-Anforderungen leichter zu erfüllen, ohne unnötige Kosten oder Komplexität zu verursachen. Das Toolkit wird direkt durch das Feedback von KMU und Experten geformt, um die realen Herausforderungen kleiner Unternehmen widerzuspiegeln.
Während dieses Online-Workshops erhalten die Teilnehmer Einblicke in den Projektfortschritt, einen exklusiven ersten Blick auf das kommende Toolkit und erfahren, wie ihr Feedback zur Gestaltung der finalen Version beitragen kann. Die Teilnehmer haben zudem die Möglichkeit, sich als frühe Nutzer zu registrieren, um das Toolkit zu testen und Teil einer wachsenden Community zu werden, die hilft, seine Funktionen zu verfeinern und umzusetzen.
Ergebnis: CRA-Anforderungen für KMU/FOSS und Selbstbewertung
Donnerstag, 22. April 2025
Diese OCCTET-Publikation untersucht die konkreten Bedürfnisse und Hindernisse, mit denen KMU und FOSS-Mitwirkende bei der Einhaltung des Cyber Resilience Act konfrontiert sind. Der Bericht basiert auf Beiträgen von KMU und FOSS-Interessengruppen über Interviews, Umfragen und Fokusgruppen. Er stützt sich außerdem auf Expertenkonsultationen und eine breite Auswertung von Compliance-Literatur und Fallstudien.
Bericht zur Bedarfsanalyse des Workshops
Donnerstag, 3. April 2025
Die Ergebnisse des Workshops zur Bedarfsanalyse sind nun in unserem Bericht verfügbar, der die wichtigsten Erkenntnisse und Empfehlungen auf Basis der Beiträge der KMU darlegt. Klicken Sie einfach auf diese Nachricht oder rufen Sie den Bericht direkt im Bereich Ressourcen/Workshop unserer Website auf.
Nehmen Sie an der OCCTET-Umfrage zum CRA und zur Open-Source-Compliance teil
Montag, 19. März 2025
Helfen Sie uns, eine open-source-getriebene Lösung zu gestalten und dazu beizutragen. Wir schätzen Ihre Einblicke und Ihr Fachwissen sehr. Die Umfrage sollte nicht länger als 10 Minuten dauern.
OCCTET-Workshop zur Bedarfsanalyse
Montag, 17. März 2025
Der Cyber Resilience Act (CRA) führt neue Cybersicherheitsanforderungen für digitale Produkte ein, die KMU, Open-Source-Entwickler und Softwareanbieter in ganz Europa betreffen. Da sich die Compliance-Fristen nähern, herrscht bei vielen KMU Unsicherheit darüber, wie sie diese Pflichten erfüllen, welche Werkzeuge sie einsetzen und welche Schritte sie unternehmen sollen.
Im Rahmen seiner Mission, die CRA-Compliance zu vereinfachen, veranstaltet OCCTET einen Workshop zur Bedarfsanalyse, um Erkenntnisse von KMU und wichtigen Interessengruppen zu sammeln. Ziel ist es, Compliance-Herausforderungen zu identifizieren, die Cybersicherheitsbereitschaft zu bewerten und sicherzustellen, dass das quelloffene OCCTET-Toolkit auf die realen Bedürfnisse der KMU zugeschnitten ist.
Agenda
- Einführung in das OCCTET-Projekt und -Toolkit - Mikael Barbero (Eclipse Foundation)
- Miro-Board-Sitzung zur Bedarfsanalyse - Davide Iaccarino (European DIGITAL SME Alliance)
- Abschluss und Fragerunde
Was Sie vom Workshop erwarten können
- Einführung in OCCTET: Erfahren Sie mehr über die Mission des Projekts, seine Ziele und wie es KMU bei der Einhaltung des CRA helfen wird.
- Überblick über das OCCTET-Toolkit: Entdecken Sie, wie das quelloffene Compliance-Toolkit KMU dabei unterstützt, Cybersicherheitsrisiken und regulatorische Anforderungen zu bewältigen.
- Interaktive MIRO-Board-Sitzung: Beteiligen Sie sich an einer gemeinsamen Diskussion, um die Herausforderungen der KMU abzubilden und die wichtigsten Funktionen zu definieren, die das Toolkit enthalten sollte.
- Fragerunde und Diskussion: Teilen Sie Ihre Gedanken, stellen Sie Fragen und tragen Sie direkt zur Entwicklung des Projekts bei.
Dieser Workshop ist eine wichtige Gelegenheit für KMU, ihre Herausforderungen zu äußern und die Entwicklung praktischer Werkzeuge zu beeinflussen, die ihnen helfen werden, die CRA-Anforderungen zu erfüllen. Durch Ihre Teilnahme helfen Sie, eine zugängliche, quelloffene Compliance-Lösung zu gestalten, die auf die Bedürfnisse der KMU zugeschnitten ist.
Webinar - Der Cyber Resilience Act und die Open-Source-Community: Auswirkungen verstehen und Compliance managen
Montag, 27. Januar 2025
Am 27. Januar 2025 veranstaltete OCCTET ein Webinar, das sich mit dem Cyber Resilience Act (CRA) und seinen Auswirkungen auf KMU, die Open-Source-Community und die breitere digitale Landschaft befasste. Mit fachkundigen Einblicken unserer Partner von der Eclipse Foundation sowie Beiträgen der European Cyber Security Organisation (ECSO) beleuchtete die Sitzung die Herausforderungen und Chancen, die der CRA für die Open-Source-Sicherheit und -Compliance mit sich bringt.
Die Diskussion behandelte zentrale Aspekte des CRA, darunter seine neuen Anforderungen an digitale Produkte, was er für Open-Source-Entwickler bedeutet und wie KMU die Compliance wirksamer bewältigen können. Im Rahmen der Mission von OCCTET, Unternehmen bei der Anpassung an diese Veränderungen zu unterstützen, stellten wir außerdem vor, wie unser quelloffenes Compliance-Toolkit KMU dabei helfen wird, die CRA-Pflichten mit praktischen, zugänglichen Lösungen zu erfüllen.
Kommende Veranstaltungen
📅 Freitag, 11. Sept. 2026
CRA-Meldepflichten treten in Kraft
Europäische Union
⚖️ Erste Verpflichtungen des Cyber Resilience Act gelten.
📅 27.-29. Okt. 2026
it-sa Expo&Congress
Nürnberg, Deutschland
🤝 Treffen Sie Expertware
Partner


OCCTET represents a major step toward strengthening cybersecurity compliance in Europe, especially for SMEs struggling to navigate CRA requirements. Given our expertise in IoT security and product certification, we see this project as an opportunity to bridge the gap between regulation and real-world implementation. By supporting the development of tools that make compliance more accessible and automated, we contribute to a more secure digital ecosystem while supporting innovation and market growth.

OCCTET allows us to ensure and further develop our service to meet the requirements of the SME sector, as opposed to large organizations. SMEs are by far the largest users of software, whether as such or in devices. Further, we expect to partner with other OCCTET members to offer together holistic CRA compliance services, where Double Open's role is in automated analysis and management, and it complements by services of others.

Mitmachen
Helfen Sie uns, eine kollaborative, open-source-getriebene Lösung zu entwickeln, die sowohl KMU als auch Open-Source-Communitys stärkt.
Werden Sie Teil der OCCTET-Reise!
Abonnieren Sie unseren Newsletter und bleiben Sie über Fortschritte, Chancen und Community-Veranstaltungen auf dem Laufenden. (falls Sie das Anmeldeformular nicht sehen, kontaktieren Sie uns bitte direkt)