
📅 martes 8 de sept. de 2026
OCCTET
Kit de conformidad de código abierto
Preparación para el CRA para pymes y proyectos OSS
Nuestra misión es dotar a las pymes de soluciones accesibles, eficientes y seguras para la integración de software de código abierto (OSS), al tiempo que reforzamos la postura de seguridad de las comunidades de código abierto.
El proyecto OCCTET (Open-source Compliance: Comprehensive Techniques and Essential Tools) es una iniciativa financiada por la UE cuyo objetivo es mejorar la ciberseguridad y el cumplimiento del Reglamento de Ciberresiliencia (CRA) para las pequeñas y medianas empresas (pymes). El proyecto se centra en crear un kit de herramientas de código abierto para automatizar el proceso de cumplimiento del software libre y de código abierto (FOSS) utilizado en productos digitales.
Este kit pretende ofrecer un conjunto completo de herramientas y recursos adaptados a las necesidades de las pymes:
- Lista de comprobación de cumplimiento
- Especificaciones de evaluación de la conformidad
- Método y herramienta de evaluación automatizados
- Plataforma de base de datos federada para publicar los resultados de las evaluaciones de componentes OSS, que permite las contribuciones de las distintas partes interesadas
- Inventario de herramientas de análisis automático de dependencias
- Herramienta de generación de informes
Evalúa tu preparación en ciberresiliencia en minutos
Refuerza la ciberresiliencia de tu organización con nuestra herramienta de autoevaluación rápida, sencilla y totalmente gratuita. La plataforma te ayuda a medir al instante tu cumplimiento y preparación conforme al Reglamento de Ciberresiliencia (CRA) de la UE.
Autoevaluación gratuita • Procesamiento confidencial • Próximos pasos inmediatos
¡Forma parte del viaje de OCCTET!
Ayúdanos a construir una solución colaborativa y de código abierto al servicio tanto de las pymes como de las comunidades de código abierto. Suscríbete a nuestro boletín y mantente al día de los avances, las oportunidades y los eventos de la comunidad.
Participación gratuita • Acceso anticipado al conjunto de herramientas • Influye en la hoja de ruta
Noticias
Descubra la cadena de herramientas OCCTET: del código a informes preparados para el CRA
30 de septiembre de 2026
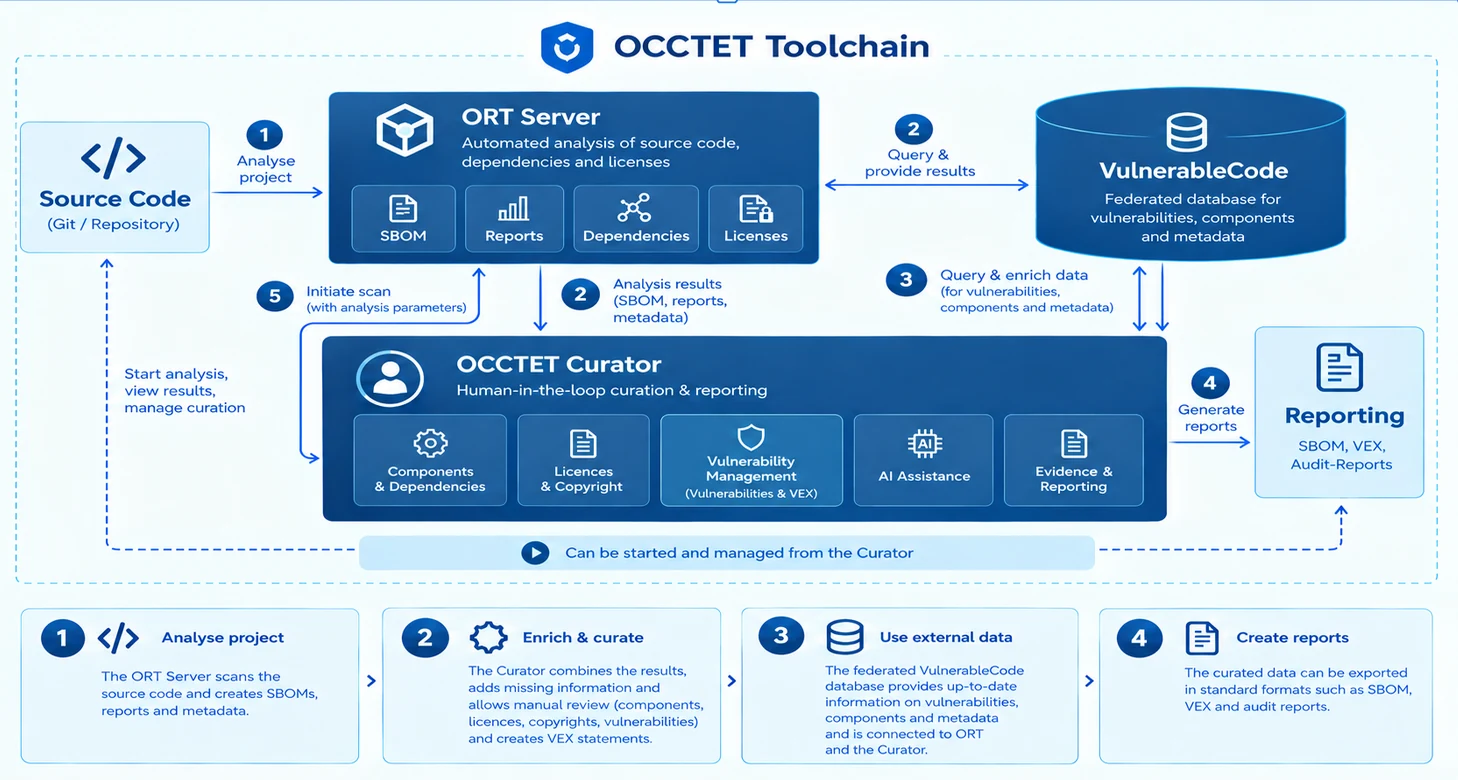
🧰 La cadena de herramientas OCCTET ayuda a las pymes y a los proyectos de código abierto a convertir su código fuente en datos de cumplimiento curados y preparados para el CRA, con herramientas libres y de código abierto.
🔧 Los componentes
🔍 ORT Server – análisis automatizado del código fuente, las dependencias y las licencias; genera SBOM, informes y metadatos.
🧑💻 OCCTET Curator – curación con intervención humana: revisión de componentes, licencias y derechos de autor, gestión de vulnerabilidades y declaraciones VEX, con asistencia de IA. Todo el flujo de trabajo puede iniciarse y gestionarse desde aquí.
🗄️ VulnerableCode – una base de datos federada con información actualizada sobre vulnerabilidades, componentes y metadatos, conectada a ORT y al Curator.
📄 Informes – exportación de los datos curados en formatos estándar: SBOM, VEX e informes de auditoría.
¡La plataforma de autoevaluación CRA de OCCTET se ha actualizado!
17 de septiembre de 2026
🚀 ¡La plataforma de autoevaluación CRA de OCCTET se ha actualizado!
Prepararse para el Reglamento de Ciberresiliencia (CRA) de la UE puede ser todo un reto, especialmente para las pymes que intentan entender qué significan en la práctica los nuevos requisitos. La última versión de la plataforma OCCTET está diseñada para facilitar ese camino.
🔎 ¿Qué hay de nuevo?
✅ Autoevaluaciones CRA actualizadas
Nuestros cuestionarios se han revisado y actualizado para reflejar mejor los requisitos finales del CRA y la evolución de las directrices europeas de implementación. Ayudan a las organizaciones a evaluar su nivel de preparación en áreas clave como las prácticas de seguridad desde el diseño, la gestión de riesgos de ciberseguridad, la gestión de vulnerabilidades, las actualizaciones de seguridad, el SBOM y las dependencias de software, la seguridad de la cadena de suministro, el control de acceso, la monitorización, la seguridad de red y la documentación técnica.
🇪🇺 Revisada conforme a las directrices europeas recientes sobre el CRA
La evaluación cubre las principales áreas de preparación reflejadas en los materiales recientes de ENISA sobre el CRA, añadiendo un enfoque práctico basado en la madurez para ayudar a las pymes a identificar en qué punto se encuentran hoy y dónde podrían necesitar mejorar.
🧭 Un nuevo recorrido de requisitos del CRA
¿No sabes por dónde empezar? La nueva sección de Requisitos del CRA explica el CRA paso a paso, desde la aplicabilidad y los roles hasta los requisitos de ciberseguridad, las evaluaciones, las herramientas de apoyo y los próximos pasos.
🛠️ Nuevo catálogo de herramientas de ciberseguridad
Descubre las herramientas de OCCTET junto a soluciones de otras iniciativas europeas de ciberseguridad y herramientas externas relevantes que pueden ayudar a abordar las brechas de ciberseguridad identificadas.
🤖 Conoce a Oxy
Nuestro asistente impulsado por IA ayuda a los usuarios a buscar en el catálogo utilizando lenguaje natural e identificar las herramientas relevantes para sus necesidades específicas de ciberseguridad.
🌍 Disponible en inglés, alemán y francés
Nuestro objetivo es sencillo: ayudar a las pymes europeas a pasar de «¿Qué exige el CRA?» a «¿Dónde están nuestras brechas y qué podemos hacer al respecto?».
👉 Descubre la plataforma OCCTET actualizada
La autoevaluación de OCCTET apoya la preparación para el CRA y la madurez organizativa. No constituye una evaluación formal de conformidad ni una certificación de cumplimiento.
La Fundación Eclipse publica un kit de herramientas gratuito para ayudar a las pymes a prepararse para el Reglamento de Ciberresiliencia de la UE
10 de septiembre de 2026
📢 La Fundación Eclipse ha anunciado la disponibilidad de un kit de herramientas gratuito y de código abierto desarrollado a través del proyecto OCCTET financiado por la UE para ayudar a las pequeñas y medianas empresas (pymes) y a los proyectos de código abierto a prepararse para el Reglamento de Ciberresiliencia (CRA) de la Unión Europea.
El kit traduce requisitos normativos complejos en pasos prácticos que las organizaciones pueden incorporar a sus procesos de desarrollo de software y seguridad. Les ayuda a evaluar su preparación, identificar qué componentes de código abierto se utilizan en sus productos, gestionar vulnerabilidades y documentar cómo se abordan los riesgos de seguridad.
La publicación llega cuando entran en vigor las primeras obligaciones del CRA. A partir del 11 de septiembre de 2026, los fabricantes deben notificar las vulnerabilidades activamente explotadas y los incidentes graves que afecten a la seguridad de los productos con elementos digitales comercializados en la Unión Europea. Los requisitos más amplios del CRA se aplicarán a partir del 11 de diciembre de 2027.
«Para las organizaciones con recursos de cumplimiento limitados, prepararse para el CRA es una tarea importante. OCCTET hace que ese trabajo sea más manejable al reunir herramientas que les ayudan a comprender sus obligaciones, identificar y corregir vulnerabilidades y mantener los registros necesarios para respaldar el cumplimiento.»
— Mike Milinkovich, director ejecutivo de la Fundación Eclipse
👉 ¿Quieres ayudar a probar el kit de herramientas OCCTET? Únete a la comunidad de pruebas
Entregables OCCTET D3.3 y D3.4 – Demostración del kit de herramientas y base de datos federada final
3 de julio de 2026
🛠️ ¿Cómo pueden las pymes convertir el análisis de software de código abierto en evidencias prácticas de cumplimiento del CRA?
OCCTET ha publicado dos entregables importantes del paquete de trabajo 3: D3.3 – Demostración del kit de herramientas y D3.4 – Base de datos federada final.
En conjunto, estos entregables demuestran cómo OCCTET está construyendo una cadena de herramientas de código abierto para ayudar a las pymes a identificar dependencias, detectar vulnerabilidades, generar SBOM, curar hallazgos y reutilizar metadatos de software fiables en todo el ecosistema de código abierto.
D3.3 – Demostración del kit de herramientas
D3.3 presenta el demostrador del kit de herramientas OCCTET, que reúne ORT Server, OCCTET Curator y componentes de apoyo para automatizar el análisis de composición de software, la detección de vulnerabilidades, la generación de SBOM y la preparación de evidencias de cumplimiento orientadas al CRA.
Lo que demuestra:
- Detección automatizada de dependencias y análisis de vulnerabilidades con ORT Server
- Supervisión continua de proyectos de software y avisos de seguridad en evolución
- Generación de SBOM en formatos estándar como SPDX y CycloneDX
- Curación con intervención humana mediante OCCTET Curator
- Soporte para evidencias de vulnerabilidad orientadas a VEX y flujos de trabajo de informes del CRA
- Validación en proyectos de código abierto ampliamente utilizados y casos de uso de pymes
D3.4 – Base de datos federada final
D3.4 presenta el demostrador final de la plataforma federada y compartida de metadatos de software de OCCTET. Amplía la anterior versión beta de FedDB hacia un enfoque operativo para compartir metadatos de origen, licencia, vulnerabilidad y SBOM de paquetes utilizando Package URL (PURL) como identificador común de la cadena de suministro de software.
Lo que aporta:
- Metadatos de paquetes de software federados indexados por PURL
- Información reutilizable de origen, licencia, avisos y SBOM
- Generación de SBOM CycloneDX a través de PurlDB
- Soporte para más de 20 millones de paquetes rastreados en el demostrador público PurlDB
- Un modelo VulnerableCode centrado en avisos, diseñado para una gestión de vulnerabilidades práctica
- Publicación descentralizada de metadatos de software mediante servicios accesibles por API y repositorios Git
Estos dos entregables marcan un paso importante hacia el objetivo de OCCTET al reducir la carga de cumplimiento del CRA para las pymes.
El cumplimiento del CRA requiere más que saber que existe una vulnerabilidad. Las pymes necesitan entender de dónde provienen los componentes, si están afectadas, cómo deben priorizarse los hallazgos y cómo pueden producirse y reutilizarse las evidencias. D3.3 y D3.4 abordan directamente este desafío.
📥 Leer los entregables completos
👉 ¿Quieres ayudar a probar el kit de herramientas OCCTET? Únete a la comunidad de pruebas
Entregable OCCTET D2.2 – Modelo y encuesta de autoevaluación del CRA para pymes
12 de mayo de 2026
❓ ¿Tus productos son de Clase I o Clase II según el Reglamento de Ciberresiliencia?
Si no estás seguro, no eres el único. Y ahora hay una herramienta que ayuda.
El entregable D2.2 de OCCTET – Modelo y encuesta de autoevaluación del CRA para pymes ya está disponible. Es una herramienta web simplificada, creada específicamente para ayudar a las pymes de los sectores de software y hardware a comprender sus obligaciones del CRA, sin necesidad de un equipo jurídico que descifre cada cláusula.
Qué hace:
- Te ayuda a autoevaluar tu estado de cumplimiento del CRA
- Aclara si tu producto entra en los requisitos de Clase I o Clase II
- Te guía paso a paso por las obligaciones del CRA
- Diseñada para pymes: sencilla, accesible y práctica
El cumplimiento del CRA no tiene por qué ser una caja negra. ¡Esta herramienta está diseñada para abrirla!
🔗 Probar la herramienta de autoevaluación
👉 ¿Quieres formar parte de la comunidad de pruebas de OCCTET? Regístrate aquí
Entregable OCCTET D2.1 – Documento de requisitos del CRA para pymes ya disponible
2 de mayo de 2026
🔍 ¿Qué significa realmente el cumplimiento del CRA para las pymes y el código abierto?
Hemos hecho la investigación, para que no tengas que empezar de cero.
El entregable D2.1 de OCCTET – Documento de requisitos del CRA para pymes ya está disponible públicamente. Este informe traza el panorama real de cumplimiento para las pymes y los contribuyentes de FOSS bajo el Reglamento de Ciberresiliencia, basándose en la implicación directa de las partes interesadas, consultas a expertos y una revisión exhaustiva de la literatura de cumplimiento existente.
Esto es lo que incluye:
- Requisitos del CRA específicos para pymes, claramente explicados
- Obligaciones específicas de FOSS y lo que significan en la práctica
- Retos clave identificados mediante la implicación directa de propietarios de pymes y contribuyentes de FOSS
- Buenas prácticas para apoyar tu camino hacia el cumplimiento
Tanto si estás empezando a abordar el CRA como si quieres comparar tu enfoque actual, este documento es tu punto de partida.
¿Serás nuestro próximo tester de OCCTET?
12 de febrero de 2026
Estamos preparando una nueva ronda de pruebas de las herramientas de OCCTET.eu y buscamos pymes pioneras y proyectos de código abierto que se unan.
Si quieres acceso anticipado, conocimientos y la oportunidad de dar forma a una nueva solución de cumplimiento, ¡esto es para ti!
Qué obtendrás
Las pymes / proyectos de código abierto seleccionados se beneficiarán de un análisis automatizado de su producto o software, que incluye:
- análisis completo de dependencias dentro de las tecnologías compatibles
- inspección de las versiones de las dependencias y las prácticas de gestión
- identificación de vulnerabilidades en todas las dependencias
- creación de SBOM estandarizados y específicos del producto
- generación de artefactos adicionales de cumplimiento y auditoría
Todo sin coste alguno: solo pedimos tus comentarios a lo largo del proceso.
Cómo funciona
El repositorio de código fuente de tu producto será analizado por las herramientas de OCCTET, basadas en el OSS Review Toolkit de código abierto y ORT-server, desarrollados en el marco del proyecto OCCTET. Tus datos se procesarán de forma confidencial en nuestro alojamiento europeo certificado según ISO27001.
Cómo mostrar interés
Rellena el formulario de interés de OCCTET a continuación indicando tu interés y una breve descripción del producto que desarrollas. Nos pondremos en contacto contigo para indicarte si has sido seleccionado.
👉 Rellena el formulario de interés de OCCTET¡La comunidad OCCTET supera los 150 miembros pyme!
4 de diciembre de 2025
Nos enorgullece anunciar que la comunidad OCCTET ha superado las 150 pymes europeas que ya se han unido a nuestra red. 🙌✨
La comunidad es un espacio donde las pymes pueden:
- Probar y validar herramientas y soluciones relacionadas con el Reglamento de Ciberresiliencia
- Conectar con una red de empresas, expertos y partes interesadas que dan forma al panorama europeo de la ciberseguridad
- Aportar comentarios reales para hacer que las soluciones sean adecuadas para las pymes y estén preparadas para el futuro
En un entorno digital que cambia rápidamente, no basta con reaccionar: hay que participar en la construcción de un futuro europeo seguro y resiliente.
¿Serás nuestro próximo agente del cambio en ciberseguridad? ¡Únete a nosotros y forma parte de la comunidad!
👉 Únete a la comunidad OCCTET.Comprueba tu cumplimiento en ciberseguridad en minutos
18 de septiembre de 2025
OCCTET se enorgullece de presentar su primera aplicación web de autoevaluación, creada para ayudar a las pymes a dar el primer paso hacia una ciberseguridad más sólida y un cumplimiento más sencillo de las normativas europeas como el Reglamento de Ciberresiliencia.
Esta herramienta gratuita y fácil de usar ofrece a las pymes una imagen instantánea de su estado actual de ciberseguridad y cumplimiento, destaca las carencias y prioridades y las orienta hacia recursos prácticos del kit de herramientas OCCTET, incluida una lista de comprobación de cumplimiento, herramientas de evaluación automatizadas, una base de datos federada de evaluación de OSS y funciones de generación de informes.
Al probar la aplicación web, las organizaciones no solo obtienen una visión más clara de su propia preparación; también se unen a una creciente comunidad OCCTET de testers y colaboradores tempranos que dan forma al kit de herramientas para que refleje las necesidades reales de las pymes. Juntos estamos construyendo un enfoque abierto, práctico e impulsado por la comunidad para el cumplimiento en ciberseguridad, y esta aplicación web marca el primer paso de ese camino.
La Fundación Eclipse lanza el proyecto OCCTET para acelerar el cumplimiento del CRA
14 de agosto de 2025
La Fundación Eclipse, una de las mayores fundaciones de software de código abierto del mundo, anunció hoy el lanzamiento del proyecto OCCTET, una iniciativa financiada por la Comisión Europea destinada a ayudar a las pequeñas y medianas empresas (pymes) y a los desarrolladores de código abierto a afrontar el cumplimiento del Reglamento de Ciberresiliencia (CRA).
El proyecto Open Source Compliance: Comprehensive Techniques and Essential Tools (OCCTET) reúne a un consorcio de líderes del sector, expertos en ciberseguridad y defensores del código abierto para crear herramientas de código abierto gratuitas que hacen que el cumplimiento normativo sea más accesible, transparente y rentable.
...
👉 Lee el anuncio completo para conocer más sobre los objetivos del proyecto.Repetición del webinar: Presentación de OCCTET – Cumplimiento y seguridad de código abierto en acción
1 de julio de 2025
Este webinar grabado es una continuación de la conferencia OpenChain & Friends celebrada en Stuttgart (abril de 2025), donde se presentó por primera vez el proyecto OCCTET.
La sesión incluyó presentaciones de Andreas Kotulla (Bitsea) y Martin von Willebrand (DoubleOpen), así como un animado debate con los participantes sobre buenas prácticas para la automatización del cumplimiento de OSS.
Mira la repetición completa del webinar en línea para descubrir cómo OCCTET está dando forma al futuro de la seguridad y el cumplimiento del código abierto.
Webinar - De la regulación a la solución: cómo el Reglamento de Ciberresiliencia está transformando el panorama de la ciberseguridad
16 de junio de 2025 | 14:00 - 15:00 CET
Las normativas digitales como el Reglamento de Ciberresiliencia (CRA) están transformando la forma en que las empresas abordan la ciberseguridad. Aunque el objetivo es mejorar la seguridad de los productos y servicios digitales, las pequeñas y medianas empresas (pymes) suelen tener dificultades para llevar estas normas a la práctica.
Aquí es donde entra el proyecto OCCTET. El proyecto está construyendo un kit de herramientas práctico y de código abierto, diseñado para ayudar a las pymes a cumplir los requisitos del CRA con mayor facilidad, sin generar costes ni complejidad innecesarios. El kit se está configurando directamente con los comentarios de las pymes y los expertos para garantizar que refleje los retos reales a los que se enfrentan las pequeñas empresas.
Durante este taller en línea, los participantes conocerán los avances del proyecto, obtendrán una primera visión exclusiva del próximo kit de herramientas y aprenderán cómo sus comentarios pueden contribuir a dar forma a la versión final. Los asistentes también tendrán la oportunidad de registrarse como usuarios tempranos para probar el kit y formar parte de una comunidad creciente que ayuda a perfeccionar e implementar sus funciones.
Entregable: Requisitos del CRA para pymes/FOSS y autoevaluación
jueves 22 de abril de 2025
Esta publicación de OCCTET explora las necesidades y obstáculos concretos a los que se enfrentan las pymes y los contribuyentes de FOSS a la hora de cumplir el Reglamento de Ciberresiliencia. El informe se basa en las aportaciones de pymes y partes interesadas de FOSS a través de entrevistas, encuestas y grupos de discusión. También se apoya en consultas a expertos y en una amplia revisión de la literatura y los casos de estudio sobre cumplimiento.
Informe de análisis de necesidades del taller
jueves 3 de abril de 2025
Las conclusiones del taller de análisis de necesidades ya están disponibles en nuestro informe, que expone las principales conclusiones y recomendaciones basadas en las aportaciones de las pymes. Simplemente haz clic en esta noticia o accede al informe directamente en la sección Recursos/Taller de nuestro sitio web.
Participa en la encuesta de OCCTET sobre el CRA y el cumplimiento del código abierto
lunes 19 de marzo de 2025
Ayúdanos a dar forma y contribuir a una solución impulsada por el código abierto. Valoramos enormemente tus ideas y tu experiencia. La encuesta no debería llevar más de 10 minutos.
Taller de análisis de necesidades de OCCTET
lunes 17 de marzo de 2025
El Reglamento de Ciberresiliencia (CRA) introduce nuevos requisitos de ciberseguridad para los productos digitales, que afectan a las pymes, los desarrolladores de código abierto y los proveedores de software de toda Europa. A medida que se acercan los plazos de cumplimiento, muchas pymes se enfrentan a la incertidumbre sobre cómo cumplir estas obligaciones, qué herramientas utilizar y qué pasos seguir.
Como parte de su misión de simplificar el cumplimiento del CRA, OCCTET organiza un taller de análisis de necesidades para recabar información de las pymes y las partes interesadas clave. El objetivo es identificar los retos de cumplimiento, evaluar la preparación en ciberseguridad y garantizar que el kit de herramientas de código abierto de OCCTET se construya para responder a las necesidades reales de las pymes.
Agenda
- Introducción al proyecto y al kit de herramientas OCCTET - Mikael Barbero (Fundación Eclipse)
- Sesión de tablero Miro de análisis de necesidades - Davide Iaccarino (European DIGITAL SME Alliance)
- Conclusión y preguntas y respuestas
Qué esperar del taller
- Introducción a OCCTET: conoce la misión del proyecto, sus objetivos y cómo ayudará a las pymes a cumplir el CRA.
- Descripción general del kit de herramientas OCCTET: descubre cómo el kit de cumplimiento de código abierto ayudará a las pymes a gestionar los riesgos de ciberseguridad y los requisitos normativos.
- Sesión interactiva de tablero MIRO: participa en un debate colaborativo para mapear los retos de las pymes y definir las funciones clave que debería incluir el kit.
- Preguntas y debate: comparte tus ideas, haz preguntas y contribuye directamente al desarrollo del proyecto.
Este taller es una oportunidad clave para que las pymes expresen sus retos e influyan en el desarrollo de herramientas prácticas que las ayuden a cumplir los requisitos del CRA. Al participar, ayudarás a dar forma a una solución de cumplimiento de código abierto accesible y adaptada a las necesidades de las pymes.
Webinar - El Reglamento de Ciberresiliencia y la comunidad de código abierto: comprender el impacto y gestionar el cumplimiento
lunes 27 de enero de 2025
El 27 de enero de 2025, OCCTET organizó un webinar centrado en el Reglamento de Ciberresiliencia (CRA) y su impacto en las pymes, la comunidad de código abierto y el panorama digital en general. Con conocimientos expertos de nuestros socios de la Fundación Eclipse, así como aportaciones de la European Cyber Security Organisation (ECSO), la sesión exploró los retos y oportunidades que el CRA presenta para la seguridad y el cumplimiento del código abierto.
El debate abordó aspectos clave del CRA, incluidos sus nuevos requisitos para los productos digitales, lo que significa para los desarrolladores de código abierto y cómo las pymes pueden afrontar el cumplimiento de manera más eficaz. Como parte de la misión de OCCTET de apoyar a las empresas en la adaptación a estos cambios, también presentamos cómo nuestro kit de cumplimiento de código abierto ayudará a las pymes a cumplir las obligaciones del CRA con soluciones prácticas y accesibles.
Próximos eventos
📅 viernes 11 de sept. de 2026
Entran en vigor las obligaciones de notificación del CRA
Unión Europea
⚖️ Primeras obligaciones del Reglamento de Ciberresiliencia aplicables.
📅 27-29 de oct. de 2026
it-sa Expo&Congress
Núremberg, Alemania
🤝 Conoce a Expertware
Socios


OCCTET represents a major step toward strengthening cybersecurity compliance in Europe, especially for SMEs struggling to navigate CRA requirements. Given our expertise in IoT security and product certification, we see this project as an opportunity to bridge the gap between regulation and real-world implementation. By supporting the development of tools that make compliance more accessible and automated, we contribute to a more secure digital ecosystem while supporting innovation and market growth.

OCCTET allows us to ensure and further develop our service to meet the requirements of the SME sector, as opposed to large organizations. SMEs are by far the largest users of software, whether as such or in devices. Further, we expect to partner with other OCCTET members to offer together holistic CRA compliance services, where Double Open's role is in automated analysis and management, and it complements by services of others.

Participar
Ayúdanos a construir una solución colaborativa e impulsada por el código abierto que fortalezca tanto a las pymes como a las comunidades de código abierto.
¡Forma parte del viaje de OCCTET!
Suscríbete a nuestra newsletter y mantente al día sobre avances, oportunidades y eventos de la comunidad. (si no ves el formulario de registro, contáctanos directamente)