La cadena de herramientas OCCTET: creada para las pymes, impulsada por el código abierto
En el corazón del proyecto OCCTET hay un objetivo claro: hacer que la ciberseguridad y el cumplimiento del Reglamento de Ciberresiliencia (CRA) de la UE sean accesibles para las pequeñas y medianas empresas (pymes), especialmente las que dependen del software de código abierto (OSS).
OCCTET transforma el proceso, a menudo complejo, del cumplimiento del software en una experiencia práctica y guiada, mediante un conjunto de herramientas de código abierto interconectadas conocido como la cadena de herramientas OCCTET.
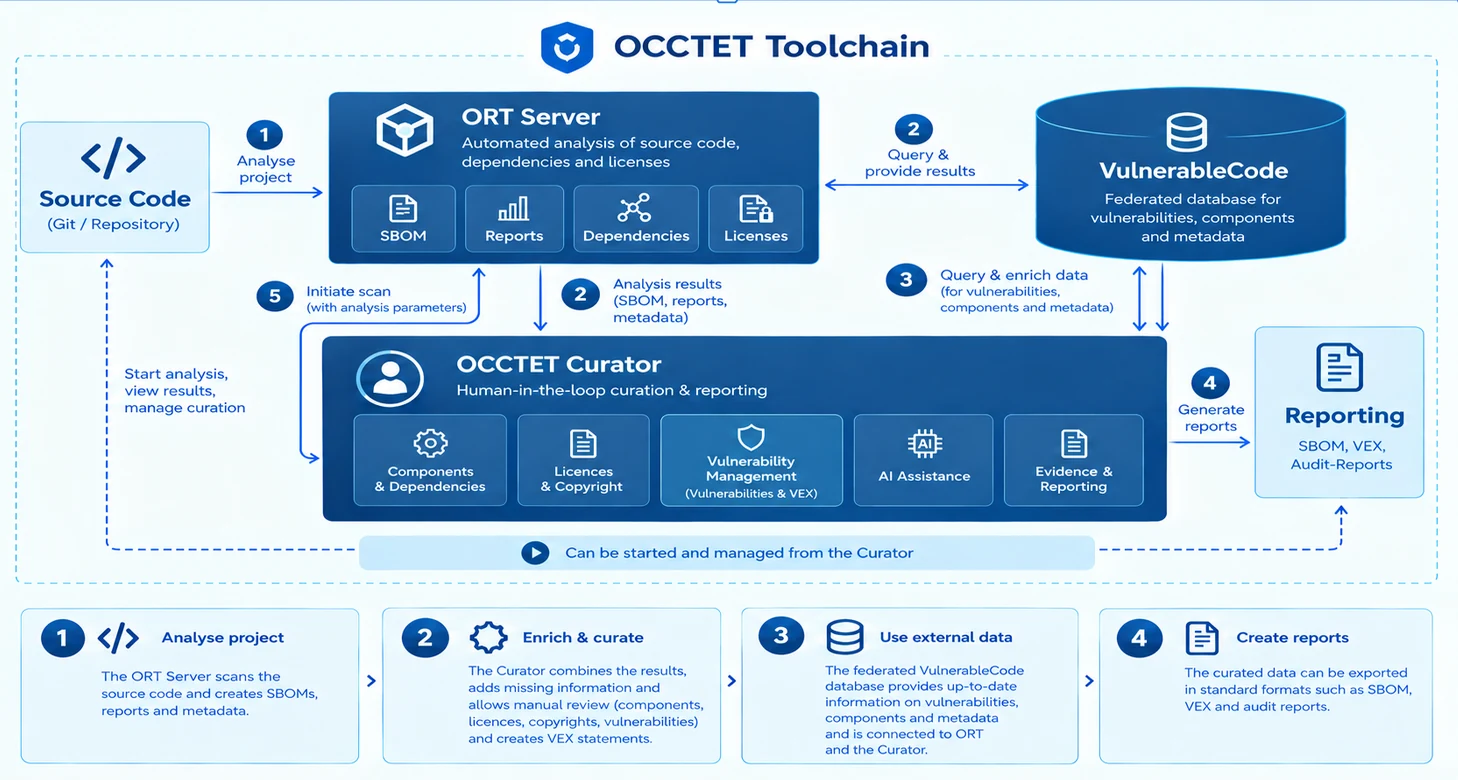
Cómo funciona
- Analizar el proyecto – El ORT Server analiza su código fuente (repositorio Git) y genera SBOM, informes y metadatos.
- Enriquecer y curar – El OCCTET Curator combina los resultados, añade la información que falta y permite la revisión manual de componentes, licencias, derechos de autor y vulnerabilidades, incluida la creación de declaraciones VEX.
- Usar datos externos – La base de datos federada VulnerableCode proporciona información actualizada sobre vulnerabilidades, componentes y metadatos. Está conectada tanto a ORT como al Curator.
- Crear informes – Los datos curados pueden exportarse en formatos estándar como SBOM, VEX e informes de auditoría.
Todo el flujo de trabajo puede iniciarse y gestionarse desde el Curator: iniciar un análisis, lanzar un nuevo escaneo ORT con sus parámetros de análisis, consultar los resultados y gestionar la curación, todo en un mismo lugar.
Impulsada por Eclipse Apoapsis
La cadena de herramientas OCCTET se basa en Eclipse Apoapsis, un ecosistema de código abierto desarrollado bajo el liderazgo de la Eclipse Foundation, que también coordina el proyecto OCCTET.
Eclipse Apoapsis se diseñó para facilitar la gestión del cumplimiento y el aseguramiento del software, proporcionando un marco para herramientas que analizan, documentan y mejoran la calidad y la fiabilidad del software.
Al utilizar Apoapsis como base, OCCTET garantiza que todas sus herramientas sean:
- Interoperables
- Transparentes
- Impulsadas por la comunidad
Y que sigan estándares abiertos en los que las pymes pueden confiar y que pueden adaptar.
ORT Server
El ORT Server es el primer paso de la cadena de herramientas OCCTET.
Realiza un análisis automatizado del código fuente, las dependencias y las licencias, identificando todos los componentes de código abierto y sus licencias, vulnerabilidades de seguridad y dependencias asociadas.
Con el ORT Server, las pymes pueden:
- Generar listas de materiales de software (SBOM) detalladas
- Producir informes de análisis y metadatos
- Mapear el árbol completo de dependencias de su software
- Detectar pronto los riesgos de licencias y de seguridad
Los resultados del análisis (SBOM, informes, metadatos) se transmiten después al OCCTET Curator, mientras que el ORT Server consulta VulnerableCode para enriquecer sus resultados con datos de vulnerabilidades.
OCCTET Curator
El OCCTET Curator, desarrollado por Bitsea, es el componente de curación e informes con intervención humana (human-in-the-loop) de la cadena de herramientas.
Convierte los resultados brutos de los escaneos en datos de cumplimiento revisados y fiables, y es el lugar desde el que los usuarios dirigen todo el flujo de trabajo.
El Curator reúne cinco áreas de trabajo:
- Componentes y dependencias – revisar y completar el inventario de componentes de código abierto
- Licencias y derechos de autor – verificar las licencias detectadas y los titulares de derechos
- Gestión de vulnerabilidades – evaluar vulnerabilidades y crear declaraciones Vulnerability Exploitability eXchange (VEX)
- Asistencia de IA – obtener ayuda para interpretar los resultados y agilizar la revisión
- Evidencias e informes – registrar las decisiones y generar las evidencias necesarias para el cumplimiento
El OCCTET Curator es de código abierto y está disponible libremente en GitHub. Incluye scripts listos para usar para construir el Dockerfile, con una configuración bien documentada en el archivo docker-compose.yml para facilitar el despliegue y la integración en el ecosistema OCCTET.
VulnerableCode: una base de datos federada de vulnerabilidades
El conocimiento crece cuando se comparte.
VulnerableCode, desarrollado por AboutCode, es la base de datos federada de vulnerabilidades, componentes y metadatos que utiliza OCCTET. A través de FederatedCode, conecta múltiples fuentes de datos fiables y consolida información sobre componentes de código abierto, incluidos su estado de seguridad, su procedencia y sus vulnerabilidades conocidas.
Tanto el ORT Server como el OCCTET Curator consultan VulnerableCode para enriquecer sus datos, de modo que cada pyme se beneficia de información verificada y actualizada y contribuye a un ecosistema de software europeo más sólido y resiliente.
Informes
Al final de la cadena, los datos curados se exportan en formatos estándar:
- SBOM – un inventario completo de los componentes de software
- VEX – declaraciones sobre si las vulnerabilidades conocidas afectan realmente al producto
- Informes de auditoría – documentación que respalda el cumplimiento del CRA
Uniéndolo todo
La cadena de herramientas OCCTET, impulsada por Eclipse Apoapsis, combina estas herramientas en un único ecosistema fácil de usar para las pymes que:
- Identifica componentes OSS y evalúa riesgos
- Mantiene a las personas en el proceso para revisar y curar los resultados
- Produce informes claros y estandarizados para el cumplimiento del CRA
- Ayuda a las organizaciones a supervisar y mejorar continuamente su postura de ciberseguridad
- Fomenta la colaboración abierta y la transparencia
La cadena de herramientas OCCTET representa un esfuerzo comunitario para hacer que la ciberseguridad sea accesible, práctica y arraigada en la colaboración abierta.
A medida que continúa el desarrollo, el proyecto seguirá evolucionando en función de los comentarios de las pymes, los desarrolladores y los expertos del sector, garantizando que cada nueva funcionalidad refleje necesidades reales.
Juntos estamos construyendo un panorama digital más seguro y transparente,
donde el cumplimiento no es una carga, sino un motor de confianza e innovación.