Découvrez la chaîne d'outils OCCTET : du code aux rapports prêts pour le CRA
30 septembre 2026
🧰 La chaîne d'outils OCCTET aide les PME et les projets open source à transformer leur code source en données de conformité curées et prêtes pour le CRA, grâce à des outils libres et open source.
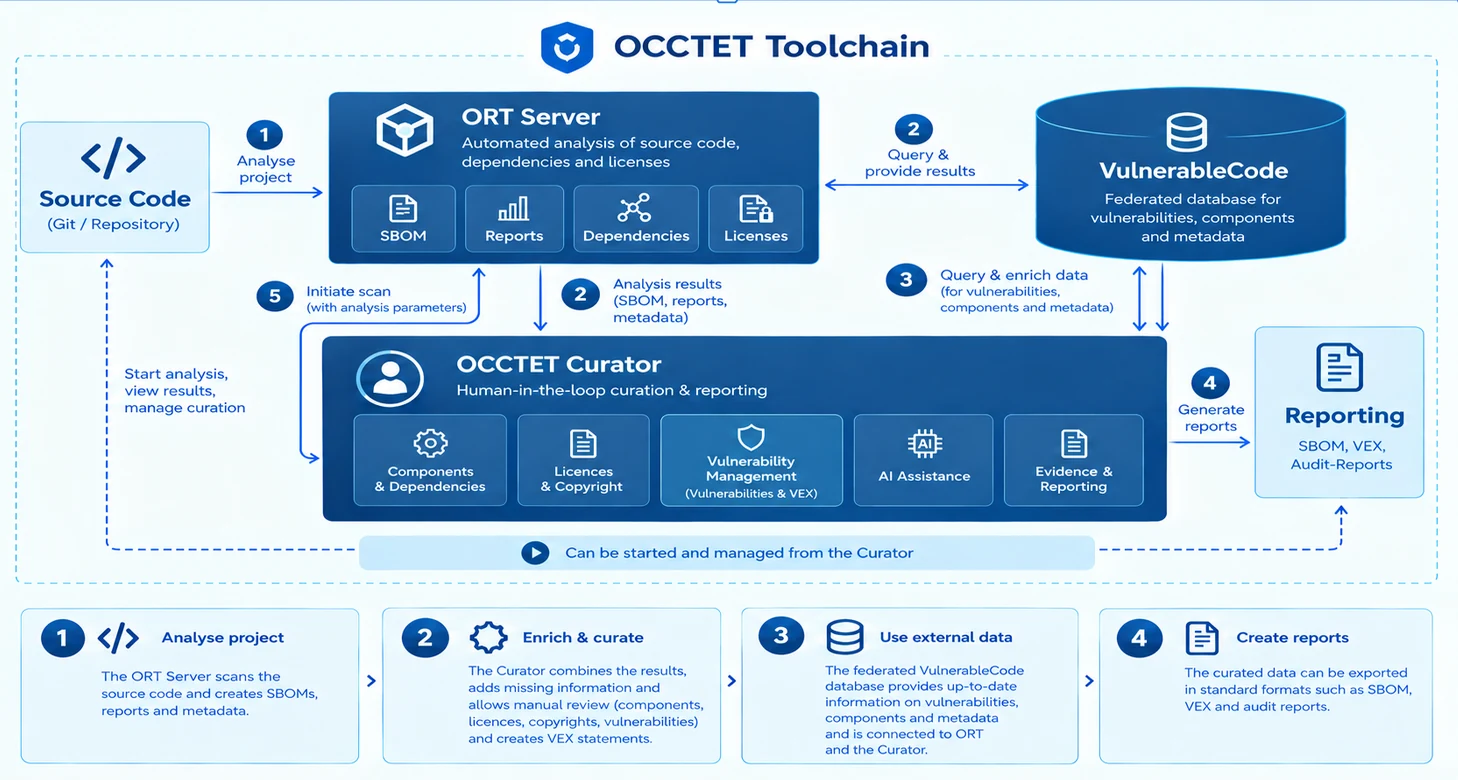
🔧 Les composants
🔍 ORT Server – analyse automatisée du code source, des dépendances et des licences ; il produit des SBOM, des rapports et des métadonnées.
🧑💻 OCCTET Curator – curation avec intervention humaine : revue des composants, licences et droits d'auteur, gestion des vulnérabilités et des déclarations VEX, avec une assistance IA. L'ensemble du processus peut être lancé et piloté depuis cet outil.
🗄️ VulnerableCode – une base de données fédérée fournissant des informations à jour sur les vulnérabilités, les composants et les métadonnées, connectée à ORT et au Curator.
📄 Reporting – export des données curées dans des formats standard : SBOM, VEX et rapports d'audit.
La plateforme d'auto-évaluation CRA d'OCCTET a été mise à jour !
17 septembre 2026
🚀 La plateforme d'auto-évaluation CRA d'OCCTET a été mise à jour !
Se préparer au Cyber Resilience Act (CRA) de l'UE peut être un défi, en particulier pour les PME qui cherchent à comprendre ce que les nouvelles exigences signifient concrètement. La dernière version de la plateforme OCCTET est conçue pour faciliter ce parcours.
🔎 Quoi de neuf ?
✅ Auto-évaluations CRA mises à jour
Nos questionnaires ont été revus et mis à jour pour mieux refléter les exigences finales du CRA et l'évolution des lignes directrices européennes de mise en œuvre. Ils aident les organisations à évaluer leur niveau de préparation dans des domaines clés tels que les pratiques de sécurité dès la conception, la gestion des risques de cybersécurité, la gestion des vulnérabilités, les mises à jour de sécurité, le SBOM et les dépendances logicielles, la sécurité de la chaîne d'approvisionnement, le contrôle d'accès, la surveillance, la sécurité réseau et la documentation technique.
🇪🇺 Revue au regard des dernières lignes directrices européennes sur le CRA
L'évaluation couvre les principaux domaines de préparation reflétés dans les récents documents de l'ENISA sur le CRA, tout en ajoutant une approche pratique basée sur la maturité pour aider les PME à identifier où elles en sont aujourd'hui et où des améliorations peuvent être nécessaires.
🧭 Un nouveau parcours « Exigences du CRA »
Vous ne savez pas par où commencer ? La nouvelle section Exigences du CRA explique le CRA étape par étape – de l'applicabilité et des rôles aux exigences de cybersécurité, aux évaluations, aux outils de soutien et aux prochaines actions.
🛠️ Nouveau catalogue d'outils de cybersécurité
Découvrez les outils OCCTET aux côtés de solutions issues d'autres initiatives européennes de cybersécurité et d'outils externes pertinents pouvant aider à combler les lacunes de cybersécurité identifiées.
🤖 Faites connaissance avec Oxy
Notre assistant alimenté par l'IA aide les utilisateurs à parcourir le catalogue en langage naturel et à identifier les outils pertinents pour leurs besoins spécifiques en cybersécurité.
🌍 Disponible en anglais, allemand et français
Notre objectif est simple : aider les PME européennes à passer de « Que exige le CRA ? » à « Où sont nos lacunes, et que pouvons-nous faire pour y remédier ? »
👉 Découvrez la plateforme OCCTET mise à jour
L'auto-évaluation OCCTET soutient la préparation au CRA et la maturité organisationnelle. Elle ne constitue pas une évaluation formelle de conformité ni une certification.
La Fondation Eclipse publie une boîte à outils gratuite pour aider les PME à se préparer au Cyber Resilience Act de l'UE
10 septembre 2026
📢 La Fondation Eclipse a annoncé la disponibilité d'une boîte à outils open source gratuite développée dans le cadre du projet OCCTET financé par l'UE pour aider les petites et moyennes entreprises (PME) et les projets open source à se préparer au Cyber Resilience Act (CRA) de l'Union européenne.
La boîte à outils traduit des exigences réglementaires complexes en étapes pratiques que les organisations peuvent intégrer dans leurs processus de développement logiciel et de sécurité. Elle les aide à évaluer leur niveau de préparation, à identifier les composants open source utilisés dans leurs produits, à gérer les vulnérabilités et à documenter la manière dont les risques de sécurité sont traités.
Cette publication intervient au moment où les premières obligations du CRA entrent en vigueur. À compter du 11 septembre 2026, les fabricants doivent signaler les vulnérabilités activement exploitées et les incidents graves affectant la sécurité des produits comportant des éléments numériques mis à disposition dans l'Union européenne. Les exigences plus larges du CRA s'appliqueront à partir du 11 décembre 2027.
« Pour les organisations disposant de ressources de conformité limitées, se préparer au CRA est une entreprise majeure. OCCTET rend ce travail plus gérable en réunissant des outils qui les aident à comprendre leurs obligations, à identifier et corriger les vulnérabilités et à tenir les registres nécessaires pour appuyer la conformité. »
— Mike Milinkovich, directeur exécutif de la Fondation Eclipse
👉 Vous voulez aider à tester la boîte à outils OCCTET ? Rejoignez la communauté de test
Livrables OCCTET D3.3 et D3.4 – Démo de la boîte à outils et base de données fédérée finale
3 juillet 2026
🛠️ Comment les PME peuvent-elles transformer l'analyse des logiciels open source en preuves concrètes de conformité au CRA ?
OCCTET a publié deux livrables majeurs du lot de travail 3 : D3.3 – Démo de la boîte à outils et D3.4 – Base de données fédérée finale.
Ensemble, ces livrables montrent comment OCCTET construit une chaîne d'outils open source pour aider les PME à identifier les dépendances, détecter les vulnérabilités, générer des SBOM, curer les résultats et réutiliser des métadonnées logicielles fiables dans tout l'écosystème open source.
D3.3 – Démo de la boîte à outils
D3.3 présente le démonstrateur de la boîte à outils OCCTET, réunissant ORT Server, OCCTET Curator et des composants de support pour automatiser l'analyse de la composition logicielle, la détection des vulnérabilités, la génération de SBOM et la préparation des preuves de conformité orientées CRA.
Ce qu'il démontre :
- Découverte automatisée des dépendances et analyse des vulnérabilités avec ORT Server
- Surveillance continue des projets logiciels et de l'évolution des avis de sécurité
- Génération de SBOM dans des formats standard tels que SPDX et CycloneDX
- Curation avec intervention humaine grâce à OCCTET Curator
- Prise en charge des preuves de vulnérabilité orientées VEX et des workflows de reporting CRA
- Validation sur des projets open source largement utilisés et des cas d'usage PME
D3.4 – Base de données fédérée finale
D3.4 présente le démonstrateur final de la plateforme fédérée et partagée de métadonnées logicielles d'OCCTET. Il étend la version bêta antérieure de FedDB vers une approche opérationnelle du partage des métadonnées d'origine, de licence, de vulnérabilité et de SBOM des paquets, en utilisant le Package URL (PURL) comme identifiant commun de la chaîne d'approvisionnement logicielle.
Ce qu'il apporte :
- Métadonnées de paquets logiciels fédérées indexées par PURL
- Informations réutilisables d'origine, de licence, d'avis et de SBOM
- Génération de SBOM CycloneDX via PurlDB
- Prise en charge de plus de 20 millions de paquets suivis dans le démonstrateur public PurlDB
- Un modèle VulnerableCode centré sur les avis, conçu pour une gestion des vulnérabilités exploitable
- Publication décentralisée des métadonnées logicielles via des services accessibles par API et des dépôts Git
Ces deux livrables marquent une étape importante vers l'objectif d'OCCTET en réduisant la charge de conformité au CRA pour les PME.
La conformité au CRA exige plus que de savoir qu'une vulnérabilité existe. Les PME doivent comprendre d'où proviennent les composants, si elles sont concernées, comment les résultats doivent être priorisés et comment les preuves peuvent être produites et réutilisées. D3.3 et D3.4 répondent directement à ce défi.
👉 Vous voulez aider à tester la boîte à outils OCCTET ? Rejoignez la communauté de test
Livrable OCCTET D2.2 – Modèle et enquête d'auto-évaluation CRA pour les PME
12 mai 2026
❓ Vos produits relèvent-ils de la classe I ou de la classe II au titre du Cyber Resilience Act ?
Si vous n'en êtes pas sûr, vous n'êtes pas seul. Et il existe désormais un outil pour vous aider.
Le livrable D2.2 d'OCCTET – Modèle et enquête d'auto-évaluation CRA pour les PME est en ligne. C'est un outil web simplifié conçu spécifiquement pour aider les PME des secteurs logiciel et matériel à comprendre leurs obligations CRA — sans avoir besoin d'une équipe juridique pour décrypter chaque clause.
Ce qu'il fait :
- Vous aide à auto-évaluer votre statut de conformité au CRA
- Clarifie si votre produit relève des exigences de classe I ou de classe II
- Vous guide pas à pas dans les obligations du CRA
- Conçu pour les PME — simple, accessible, exploitable
La conformité au CRA ne doit pas être une boîte noire. Cet outil est conçu pour l'ouvrir !
🔗 Essayer l'outil d'auto-évaluation
👉 Vous voulez faire partie de la communauté de test d'OCCTET ? Inscrivez-vous ici
Livrable OCCTET D2.1 – Document d'exigences CRA pour les PME désormais disponible
2 mai 2026
🔍 Que signifie réellement la conformité au CRA pour les PME et l'open source ?
Nous avons fait la recherche, pour que vous n'ayez pas à repartir de zéro.
Le livrable D2.1 d'OCCTET – Document d'exigences CRA pour les PME est désormais accessible au public. Ce rapport dresse le véritable paysage de la conformité pour les PME et les contributeurs FOSS au titre du Cyber Resilience Act, sur la base d'une implication directe des parties prenantes, de consultations d'experts et d'un examen approfondi de la littérature existante sur la conformité.
Voici ce qu'il contient :
- Des exigences CRA spécifiques aux PME, clairement expliquées
- Des obligations spécifiques aux FOSS et ce qu'elles signifient en pratique
- Les principaux défis identifiés grâce à un échange direct avec des dirigeants de PME et des contributeurs FOSS
- Des bonnes pratiques pour accompagner votre parcours de conformité
Que vous commenciez tout juste à aborder le CRA ou que vous cherchiez à comparer votre approche actuelle, ce document est votre point de départ.
Serez-vous notre prochain testeur OCCTET ?
12 février 2026
Nous préparons une nouvelle phase de test de l'outillage OCCTET.eu, et nous recherchons des PME pionnières et des projets open source pour y participer.
Si vous souhaitez un accès anticipé, des enseignements et la possibilité de façonner une nouvelle solution de conformité, c'est pour vous !
Ce que vous obtiendrez
Les PME / projets open source sélectionnés bénéficieront d'une analyse automatisée de leur produit ou logiciel, comprenant :
- une analyse complète des dépendances au sein des technologies prises en charge
- l'inspection des versions des dépendances et des pratiques de gestion
- l'identification des vulnérabilités dans toutes les dépendances
- la création de SBOM standardisés spécifiques au produit
- la génération d'artefacts supplémentaires de conformité et d'audit
Le tout gratuitement — nous demandons simplement vos retours tout au long du processus.
Comment ça marche
Le dépôt de code source de votre produit sera analysé par l'outillage OCCTET, propulsé par l'OSS Review Toolkit open source et ORT-server, développés plus avant dans le cadre du projet OCCTET. Vos données seront traitées de manière confidentielle dans notre hébergement européen certifié ISO27001.
Comment manifester votre intérêt
Veuillez remplir le formulaire d'intérêt OCCTET ci-dessous en indiquant votre intérêt et une brève description du produit que vous développez. Nous reviendrons vers vous pour vous indiquer si vous avez été sélectionné.
👉 Veuillez remplir le formulaire d'intérêt OCCTETLa communauté OCCTET dépasse les 150 membres PME !
4 décembre 2025
Nous sommes fiers d'annoncer que la communauté OCCTET a dépassé les 150 PME européennes qui ont déjà rejoint notre réseau ! 🙌✨
La communauté est un espace où les PME peuvent :
- Tester et valider des outils et solutions liés au Cyber Resilience Act
- Se connecter à un réseau d'entreprises, d'experts et de parties prenantes qui façonnent le paysage européen de la cybersécurité
- Apporter des retours concrets pour rendre les solutions adaptées aux PME et pérennes
Dans un environnement numérique en constante évolution, il ne suffit pas de réagir : il faut prendre part à la construction d'un avenir européen sûr et résilient !
Serez-vous notre prochain acteur du changement en cybersécurité ? Rejoignez-nous et faites partie de la communauté !
👉 Rejoignez la communauté OCCTET.Vérifiez votre conformité en cybersécurité en quelques minutes
18 septembre 2025
OCCTET est fier de présenter sa première application web d'auto-évaluation, créée pour aider les PME à faire le premier pas vers une cybersécurité renforcée et une conformité plus facile aux réglementations européennes telles que le Cyber Resilience Act.
Cet outil gratuit et facile à utiliser donne aux PME un aperçu instantané de leur statut actuel de cybersécurité et de conformité, met en évidence les lacunes et les priorités et les oriente vers des ressources pratiques de la boîte à outils OCCTET, notamment une liste de contrôle de conformité, des outils d'évaluation automatisés, une base de données fédérée d'évaluation des OSS et des fonctionnalités de reporting.
En essayant l'application web, les organisations n'obtiennent pas seulement une vision plus claire de leur propre préparation ; elles rejoignent aussi une communauté OCCTET grandissante de testeurs et contributeurs précoces qui façonnent la boîte à outils pour refléter les besoins réels des PME. Ensemble, nous construisons une approche ouverte, pratique et pilotée par la communauté de la conformité en cybersécurité, et cette application web marque la première étape de ce parcours.
La Fondation Eclipse lance le projet OCCTET pour accélérer la conformité au CRA
14 août 2025
La Fondation Eclipse, l'une des plus grandes fondations de logiciels open source au monde, a annoncé aujourd'hui le lancement du projet OCCTET, une initiative financée par la Commission européenne visant à aider les petites et moyennes entreprises (PME) et les développeurs open source à se conformer au Cyber Resilience Act (CRA).
Le projet Open Source Compliance: Comprehensive Techniques and Essential Tools (OCCTET) réunit un consortium de leaders du secteur, d'experts en cybersécurité et de défenseurs de l'open source pour créer des outils open source gratuits qui rendent la conformité réglementaire plus accessible, transparente et économique.
...
👉 Lisez l'annonce complète pour en savoir plus sur les objectifs du projet.Rediffusion du webinaire : Présentation d'OCCTET – Conformité et sécurité open source en action
1 juillet 2025
Ce webinaire enregistré fait suite à la conférence OpenChain & Friends tenue à Stuttgart (avril 2025), où le projet OCCTET a été présenté pour la première fois.
La session comprenait des présentations d'Andreas Kotulla (Bitsea) et de Martin von Willebrand (DoubleOpen), ainsi qu'une discussion animée avec les participants sur les bonnes pratiques d'automatisation de la conformité OSS.
Regardez la rediffusion complète du webinaire en ligne pour découvrir comment OCCTET façonne l'avenir de la sécurité et de la conformité open source.
Webinaire - De la réglementation à la solution : comment le Cyber Resilience Act redessine le paysage de la cybersécurité
16 juin 2025 | 14h00 - 15h00 CET
Les réglementations numériques comme le Cyber Resilience Act (CRA) transforment la manière dont les entreprises abordent la cybersécurité. Si l'objectif est d'améliorer la sécurité des produits et services numériques, les petites et moyennes entreprises (PME) peinent souvent à mettre ces règles en pratique.
C'est là qu'intervient le projet OCCTET. Le projet construit une boîte à outils open source pratique, conçue pour aider les PME à répondre plus facilement aux exigences du CRA, sans créer de coûts ni de complexité inutiles. La boîte à outils est façonnée directement par les retours des PME et des experts afin de refléter les véritables défis rencontrés par les petites entreprises.
Au cours de cet atelier en ligne, les participants découvriront l'avancement du projet, bénéficieront d'un aperçu exclusif de la future boîte à outils et apprendront comment leurs retours peuvent contribuer à façonner la version finale. Les participants auront également la possibilité de s'inscrire comme utilisateurs précoces pour tester la boîte à outils et rejoindre une communauté grandissante qui aide à affiner et à mettre en œuvre ses fonctionnalités.
Livrable : Exigences CRA pour les PME/FOSS et auto-évaluation
jeudi 22 avril 2025
Cette publication d'OCCTET explore les besoins et obstacles concrets auxquels les PME et les contributeurs FOSS sont confrontés lorsqu'il s'agit de se conformer au Cyber Resilience Act. Le rapport repose sur les contributions de PME et de parties prenantes FOSS recueillies via des entretiens, des enquêtes et des groupes de discussion. Il s'appuie également sur des consultations d'experts et un large examen de la littérature et d'études de cas sur la conformité.
Rapport d'analyse des besoins de l'atelier
jeudi 3 avril 2025
Les conclusions de l'atelier d'analyse des besoins sont désormais disponibles dans notre rapport, qui présente les principaux enseignements et recommandations fondés sur les contributions des PME. Cliquez simplement sur cette actualité ou accédez directement au rapport dans la section Ressources/Atelier de notre site web.
Participez à l'enquête OCCTET sur le CRA et la conformité open source
lundi 19 mars 2025
Aidez-nous à façonner et à contribuer à une solution pilotée par l'open source. Nous apprécions grandement vos idées et votre expertise. L'enquête ne devrait pas prendre plus de 10 minutes.

Atelier d'analyse des besoins OCCTET
lundi 17 mars 2025
Le Cyber Resilience Act (CRA) introduit de nouvelles exigences de cybersécurité pour les produits numériques, impactant les PME, les développeurs open source et les éditeurs de logiciels dans toute l'Europe. À l'approche des échéances de conformité, de nombreuses PME sont dans l'incertitude quant à la manière de remplir ces obligations, aux outils à utiliser et aux étapes à suivre.
Dans le cadre de sa mission de simplification de la conformité au CRA, OCCTET organise un atelier d'analyse des besoins afin de recueillir les avis des PME et des parties prenantes clés. L'objectif est d'identifier les défis de conformité, d'évaluer la préparation en cybersécurité et de garantir que la boîte à outils open source OCCTET est conçue pour répondre aux besoins réels des PME.
Programme
- Introduction au projet et à la boîte à outils OCCTET - Mikael Barbero (Fondation Eclipse)
- Session tableau Miro d'analyse des besoins - Davide Iaccarino (European DIGITAL SME Alliance)
- Conclusion et questions-réponses
Ce qu'il faut attendre de l'atelier
- Introduction à OCCTET : découvrez la mission du projet, ses objectifs et comment il aidera les PME à se conformer au CRA.
- Présentation de la boîte à outils OCCTET : découvrez comment la boîte à outils de conformité open source aidera les PME à gérer les risques de cybersécurité et les exigences réglementaires.
- Session interactive sur tableau MIRO : participez à une discussion collaborative pour cartographier les défis des PME et définir les fonctionnalités clés que la boîte à outils devrait inclure.
- Questions-réponses et discussion : partagez vos réflexions, posez des questions et contribuez directement au développement du projet.
Cet atelier est une occasion clé pour les PME d'exprimer leurs difficultés et d'influencer le développement d'outils pratiques qui les aideront à répondre aux exigences du CRA. En participant, vous contribuerez à façonner une solution de conformité open source accessible et adaptée aux besoins des PME.
Webinaire - Le Cyber Resilience Act et la communauté open source : comprendre l'impact et gérer la conformité
lundi 27 janvier 2025
Le 27 janvier 2025, OCCTET a organisé un webinaire consacré au Cyber Resilience Act (CRA) et à son impact sur les PME, la communauté open source et le paysage numérique au sens large. Grâce aux éclairages d'experts de nos partenaires de la Fondation Eclipse, ainsi qu'aux contributions de l'European Cyber Security Organisation (ECSO), la session a exploré les défis et opportunités que le CRA présente pour la sécurité et la conformité open source.
La discussion a couvert les aspects clés du CRA, notamment ses nouvelles exigences pour les produits numériques, ce qu'elles signifient pour les développeurs open source et comment les PME peuvent aborder plus efficacement la conformité. Dans le cadre de la mission d'OCCTET d'accompagner les entreprises dans l'adaptation à ces changements, nous avons également présenté comment notre boîte à outils de conformité open source aidera les PME à répondre aux obligations du CRA avec des solutions pratiques et accessibles.