La chaîne d’outils OCCTET : conçue pour les PME, propulsée par l’open source
Au cœur du projet OCCTET se trouve un objectif clair : rendre la cybersécurité et la conformité au Cyber Resilience Act (CRA) de l’UE accessibles aux petites et moyennes entreprises (PME), en particulier celles qui s’appuient sur le logiciel open source (OSS).
OCCTET transforme le processus souvent complexe de la conformité logicielle en une expérience pratique et guidée, grâce à une suite d’outils open source interconnectés appelée la chaîne d’outils OCCTET.
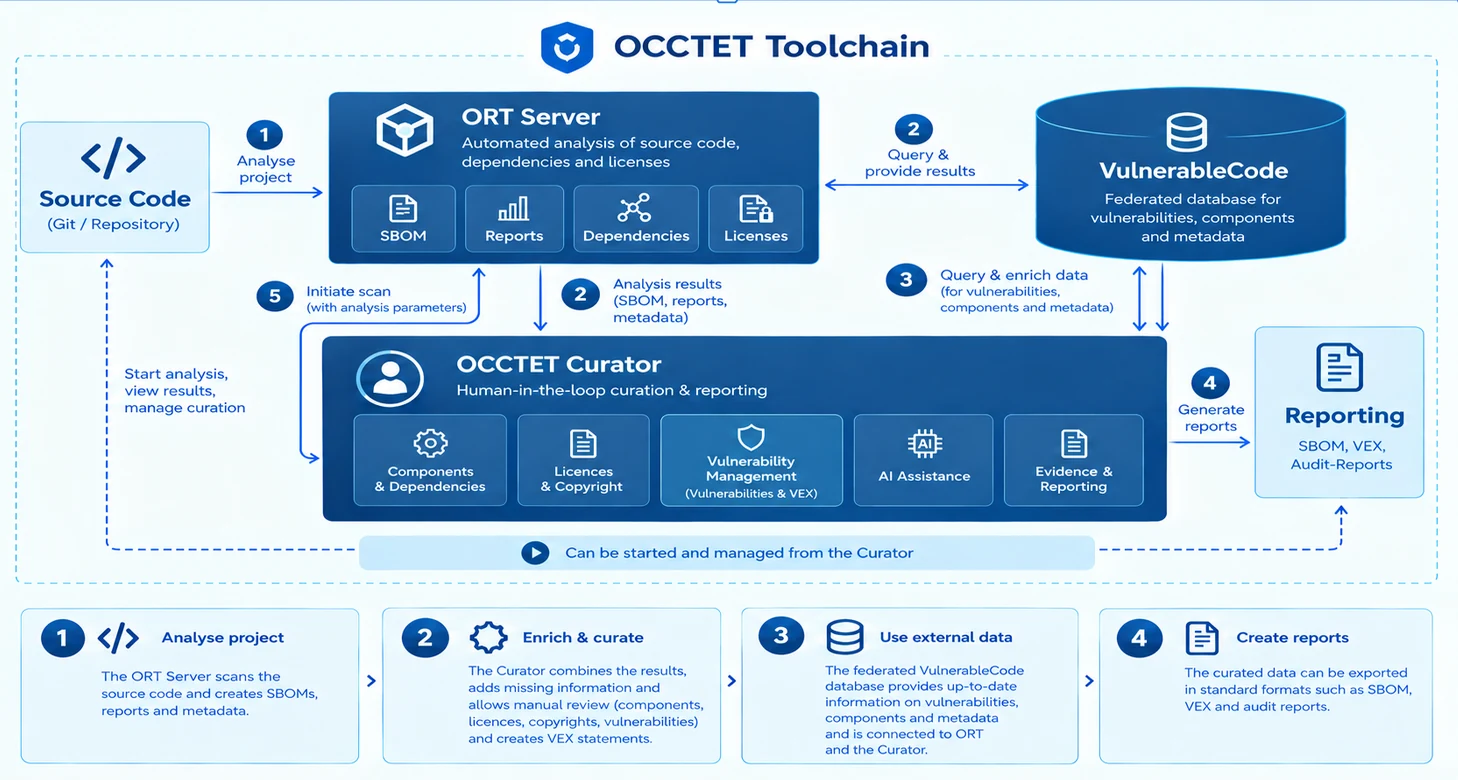
Comment ça marche
- Analyser le projet – Le ORT Server analyse votre code source (dépôt Git) et génère des SBOM, des rapports et des métadonnées.
- Enrichir et curer – L’OCCTET Curator combine les résultats, complète les informations manquantes et permet une revue manuelle des composants, licences, droits d’auteur et vulnérabilités, y compris la création de déclarations VEX.
- Utiliser des données externes – La base de données fédérée VulnerableCode fournit des informations à jour sur les vulnérabilités, les composants et les métadonnées. Elle est connectée à la fois à ORT et au Curator.
- Créer des rapports – Les données curées peuvent être exportées dans des formats standard tels que SBOM, VEX et rapports d’audit.
L’ensemble du processus peut être lancé et piloté depuis le Curator : démarrer une analyse, lancer un nouveau scan ORT avec vos paramètres d’analyse, consulter les résultats et gérer la curation, le tout au même endroit.
Propulsée par Eclipse Apoapsis
La chaîne d’outils OCCTET repose sur Eclipse Apoapsis, un écosystème open source développé sous la direction de la Fondation Eclipse, qui coordonne également le projet OCCTET.
Eclipse Apoapsis a été conçu pour faciliter la gestion de la conformité et l’assurance logicielle, en fournissant un cadre pour des outils qui analysent, documentent et améliorent la qualité et la fiabilité des logiciels.
En s’appuyant sur Apoapsis, OCCTET garantit que tous ses outils sont :
- Interopérables
- Transparents
- Portés par la communauté
Et qu’ils suivent des standards ouverts auxquels les PME peuvent faire confiance et qu’elles peuvent adapter.
ORT Server
Le ORT Server constitue la première étape de la chaîne d’outils OCCTET.
Il réalise une analyse automatisée du code source, des dépendances et des licences, en identifiant tous les composants open source ainsi que leurs licences, vulnérabilités de sécurité et dépendances.
Grâce au ORT Server, les PME peuvent :
- Générer des nomenclatures logicielles (SBOM) détaillées
- Produire des rapports d’analyse et des métadonnées
- Cartographier l’arbre complet des dépendances de leurs logiciels
- Détecter tôt les risques liés aux licences et à la sécurité
Les résultats d’analyse (SBOM, rapports, métadonnées) sont ensuite transmis à l’OCCTET Curator, tandis que le ORT Server interroge VulnerableCode pour enrichir ses résultats avec des données de vulnérabilités.
OCCTET Curator
L’OCCTET Curator, développé par Bitsea, est le composant de curation et de reporting avec intervention humaine (human-in-the-loop) de la chaîne d’outils.
Il transforme les résultats bruts des scans en données de conformité vérifiées et fiables, et c’est depuis lui que les utilisateurs pilotent l’ensemble du processus.
Le Curator réunit cinq domaines de travail :
- Composants et dépendances – vérifier et compléter l’inventaire des composants open source
- Licences et droits d’auteur – valider les licences détectées et les titulaires de droits
- Gestion des vulnérabilités – évaluer les vulnérabilités et créer des déclarations Vulnerability Exploitability eXchange (VEX)
- Assistance IA – obtenir de l’aide pour interpréter les résultats et accélérer la revue
- Preuves et reporting – garder la trace des décisions et produire les preuves nécessaires à la conformité
L’OCCTET Curator est open source et librement disponible sur GitHub. Il inclut des scripts prêts à l’emploi pour construire le Dockerfile, avec une configuration bien documentée dans le fichier docker-compose.yml afin de faciliter le déploiement et l’intégration dans l’écosystème OCCTET.
VulnerableCode : une base de données fédérée de vulnérabilités
Le savoir grandit lorsqu’il est partagé.
VulnerableCode, développé par AboutCode, est la base de données fédérée de vulnérabilités, de composants et de métadonnées utilisée par OCCTET. Grâce à FederatedCode, elle relie plusieurs sources de données fiables et consolide les informations sur les composants open source, notamment leur état de sécurité, leur provenance et leurs vulnérabilités connues.
Le ORT Server comme l’OCCTET Curator interrogent VulnerableCode pour enrichir leurs données : chaque PME bénéficie ainsi d’informations vérifiées et à jour, et contribue à un écosystème logiciel européen plus solide et plus résilient.
Reporting
En bout de chaîne, les données curées sont exportées dans des formats standard :
- SBOM – un inventaire complet des composants logiciels
- VEX – des déclarations indiquant si les vulnérabilités connues affectent réellement le produit
- Rapports d’audit – une documentation à l’appui de la conformité au CRA
Réunir le tout
La chaîne d’outils OCCTET, propulsée par Eclipse Apoapsis, rassemble ces outils en un écosystème unique et adapté aux PME qui :
- Identifie les composants OSS et évalue les risques
- Garde l’humain dans la boucle pour vérifier et curer les résultats
- Produit des rapports clairs et standardisés pour la conformité au CRA
- Aide les organisations à surveiller et améliorer en continu leur posture de cybersécurité
- Encourage la collaboration ouverte et la transparence
La chaîne d’outils OCCTET est le fruit d’un effort communautaire visant à rendre la cybersécurité accessible, pratique et ancrée dans la collaboration ouverte.
Au fil du développement, le projet continuera d’évoluer en fonction des retours des PME, des développeurs et des experts du secteur, afin que chaque nouvelle fonctionnalité réponde à des besoins réels.
Ensemble, nous construisons un paysage numérique plus sûr et plus transparent,
où la conformité n’est pas un fardeau mais un moteur de confiance et d’innovation.