Scopri la toolchain OCCTET: dal codice ai report pronti per il CRA
30 settembre 2026
🧰 La toolchain OCCTET aiuta le PMI e i progetti open source a trasformare il proprio codice sorgente in dati di conformità curati e pronti per il CRA, con strumenti liberi e open source.
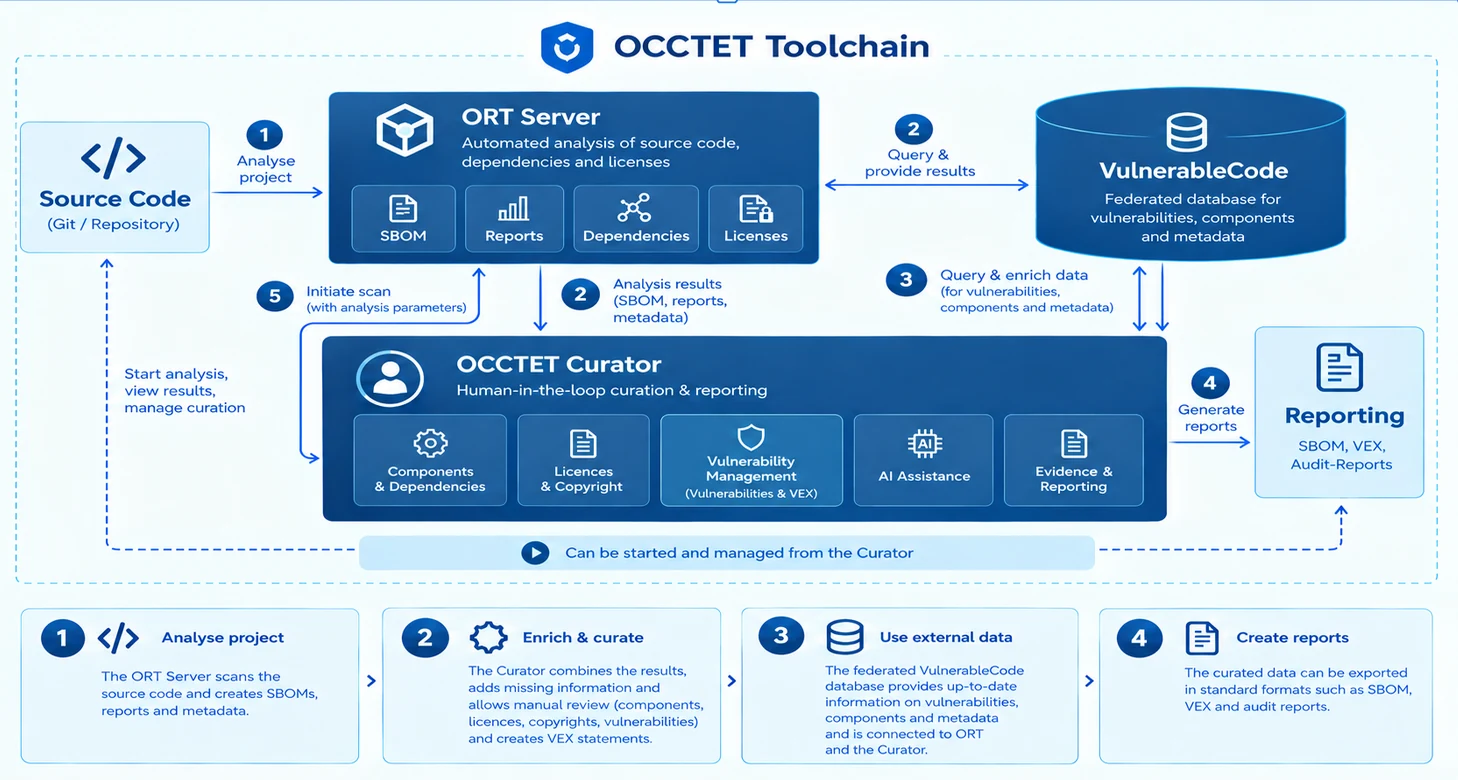
🔧 I componenti
🔍 ORT Server – analisi automatizzata del codice sorgente, delle dipendenze e delle licenze; genera SBOM, report e metadati.
🧑💻 OCCTET Curator – curazione con intervento umano: revisione di componenti, licenze e copyright, gestione delle vulnerabilità e delle dichiarazioni VEX, con assistenza IA. L'intero flusso di lavoro può essere avviato e gestito da qui.
🗄️ VulnerableCode – un database federato con informazioni aggiornate su vulnerabilità, componenti e metadati, collegato a ORT e al Curator.
📄 Reporting – esportazione dei dati curati in formati standard: SBOM, VEX e report di audit.
La piattaforma di autovalutazione CRA di OCCTET è stata aggiornata!
17 settembre 2026
🚀 La piattaforma di autovalutazione CRA di OCCTET è stata aggiornata!
Prepararsi al Cyber Resilience Act (CRA) dell'UE può essere impegnativo, in particolare per le PMI che cercano di capire cosa significhino in pratica i nuovi requisiti. L'ultima versione della piattaforma OCCTET è pensata per rendere questo percorso più semplice.
🔎 Cosa c'è di nuovo?
✅ Autovalutazioni CRA aggiornate
I nostri questionari sono stati rivisti e aggiornati per riflettere meglio i requisiti finali del CRA e l'evoluzione delle linee guida europee di attuazione. Aiutano le organizzazioni a valutare il proprio livello di preparazione in aree chiave quali le pratiche secure-by-design, la gestione del rischio di cybersicurezza, la gestione delle vulnerabilità, gli aggiornamenti di sicurezza, l'SBOM e le dipendenze software, la sicurezza della supply chain, il controllo degli accessi, il monitoraggio, la sicurezza di rete e la documentazione tecnica.
🇪🇺 Rivista alla luce delle recenti linee guida europee sul CRA
La valutazione copre le principali aree di preparazione riflesse nei recenti materiali ENISA sul CRA, aggiungendo un approccio pratico basato sulla maturità per aiutare le PMI a capire dove si trovano oggi e dove potrebbero essere necessari miglioramenti.
🧭 Un nuovo percorso sui requisiti del CRA
Non sai da dove iniziare? La nuova sezione Requisiti del CRA spiega il CRA passo dopo passo – dall'applicabilità e i ruoli ai requisiti di cybersicurezza, alle valutazioni, agli strumenti di supporto e alle azioni successive.
🛠️ Nuovo catalogo di strumenti di cybersicurezza
Scopri gli strumenti OCCTET insieme a soluzioni di altre iniziative europee di cybersicurezza e a strumenti esterni rilevanti che possono aiutare a colmare le lacune di cybersicurezza individuate.
🤖 Scopri Oxy
Il nostro assistente basato sull'IA aiuta gli utenti a cercare nel catalogo usando il linguaggio naturale e a individuare gli strumenti più rilevanti per le proprie esigenze di cybersicurezza.
🌍 Disponibile in inglese, tedesco e francese
Il nostro obiettivo è semplice: aiutare le PMI europee a passare da «Cosa richiede il CRA?» a «Dove sono le nostre lacune, e cosa possiamo fare al riguardo?».
👉 Scopri la piattaforma OCCTET aggiornata
L'autovalutazione OCCTET supporta la preparazione al CRA e la maturità organizzativa. Non costituisce una valutazione formale di conformità né una certificazione di compliance.
La Eclipse Foundation pubblica un toolkit gratuito per aiutare le PMI a prepararsi al Cyber Resilience Act dell'UE
10 settembre 2026
📢 La Eclipse Foundation ha annunciato la disponibilità di un toolkit gratuito e open source sviluppato nell'ambito del progetto OCCTET finanziato dall'UE per aiutare le piccole e medie imprese (PMI) e i progetti open source a prepararsi al Cyber Resilience Act (CRA) dell'Unione europea.
Il toolkit traduce requisiti normativi complessi in passi pratici che le organizzazioni possono integrare nei loro processi di sviluppo software e di sicurezza. Le aiuta a valutare la propria preparazione, a individuare quali componenti open source sono utilizzati nei loro prodotti, a gestire le vulnerabilità e a documentare come vengono affrontati i rischi di sicurezza.
La pubblicazione arriva mentre entrano in vigore i primi obblighi del CRA. A partire dall'11 settembre 2026, i produttori devono segnalare le vulnerabilità attivamente sfruttate e gli incidenti gravi che compromettono la sicurezza dei prodotti con elementi digitali messi a disposizione nell'Unione europea. I requisiti più ampi del CRA si applicheranno a partire dall'11 dicembre 2027.
«Per le organizzazioni con risorse di conformità limitate, prepararsi al CRA è un'impresa importante. OCCTET rende questo lavoro più gestibile riunendo strumenti che le aiutano a comprendere i propri obblighi, a individuare e correggere le vulnerabilità e a mantenere i registri necessari a sostenere la conformità.»
— Mike Milinkovich, direttore esecutivo della Eclipse Foundation
👉 Vuoi aiutare a testare il toolkit OCCTET? Unisciti alla community di test
Deliverable OCCTET D3.3 e D3.4 – Demo del toolkit e database federato finale
3 luglio 2026
🛠️ Come possono le PMI trasformare l'analisi del software open source in prove pratiche di conformità al CRA?
OCCTET ha pubblicato due importanti deliverable del work package 3: D3.3 – Demo del toolkit e D3.4 – Database federato finale.
Insieme, questi deliverable dimostrano come OCCTET stia costruendo una toolchain open source per aiutare le PMI a individuare le dipendenze, rilevare le vulnerabilità, generare SBOM, curare i risultati e riutilizzare metadati software affidabili nell'intero ecosistema open source.
D3.3 – Demo del toolkit
D3.3 presenta il dimostratore del toolkit OCCTET, che riunisce ORT Server, OCCTET Curator e componenti di supporto per automatizzare la Software Composition Analysis, il rilevamento delle vulnerabilità, la generazione di SBOM e la preparazione delle prove di conformità orientate al CRA.
Cosa dimostra:
- Individuazione automatizzata delle dipendenze e analisi delle vulnerabilità con ORT Server
- Monitoraggio continuo dei progetti software e degli avvisi di sicurezza in evoluzione
- Generazione di SBOM in formati standard come SPDX e CycloneDX
- Curazione con intervento umano tramite OCCTET Curator
- Supporto per prove di vulnerabilità orientate a VEX e flussi di lavoro di reportistica CRA
- Validazione su progetti open source ampiamente utilizzati e casi d'uso di PMI
D3.4 – Database federato finale
D3.4 presenta il dimostratore finale della piattaforma federata e condivisa di metadati software di OCCTET. Estende la precedente beta di FedDB verso un approccio operativo per la condivisione di metadati di origine, licenza, vulnerabilità e SBOM dei pacchetti utilizzando il Package URL (PURL) come identificatore comune della catena di approvvigionamento del software.
Cosa apporta:
- Metadati dei pacchetti software federati indicizzati per PURL
- Informazioni riutilizzabili di origine, licenza, avvisi e SBOM
- Generazione di SBOM CycloneDX tramite PurlDB
- Supporto per oltre 20 milioni di pacchetti tracciati nel dimostratore pubblico PurlDB
- Un modello VulnerableCode incentrato sugli avvisi, pensato per una gestione delle vulnerabilità concreta
- Pubblicazione decentralizzata dei metadati software tramite servizi accessibili via API e repository Git
Questi due deliverable segnano un passo importante verso l'obiettivo di OCCTET riducendo l'onere di conformità al CRA per le PMI.
La conformità al CRA richiede più che sapere che una vulnerabilità esiste. Le PMI devono capire da dove provengono i componenti, se sono interessate, come vanno prioritizzati i risultati e come le prove possono essere prodotte e riutilizzate. D3.3 e D3.4 affrontano direttamente questa sfida.
📥 Leggi i deliverable completi
👉 Vuoi aiutare a testare il toolkit OCCTET? Unisciti alla community di test
Deliverable OCCTET D2.2 – Modello e sondaggio di autovalutazione CRA per le PMI
12 maggio 2026
❓ I tuoi prodotti sono di Classe I o Classe II secondo il Cyber Resilience Act?
Se non ne sei sicuro, non sei il solo. E ora c'è uno strumento che può aiutarti.
Il deliverable D2.2 di OCCTET – Modello e sondaggio di autovalutazione CRA per le PMI è online. È uno strumento web semplificato, creato appositamente per aiutare le PMI dei settori software e hardware a comprendere i propri obblighi CRA, senza bisogno di un team legale che decifri ogni clausola.
Cosa fa:
- Ti aiuta ad autovalutare il tuo stato di conformità al CRA
- Chiarisce se il tuo prodotto rientra nei requisiti di Classe I o Classe II
- Ti guida passo dopo passo attraverso gli obblighi del CRA
- Progettato per le PMI: semplice, accessibile, concreto
La conformità al CRA non deve essere una scatola nera. Questo strumento è pensato per aprirla!
📥 Leggi il deliverable completo
🔗 Prova lo strumento di autovalutazione
👉 Vuoi far parte della community di test di OCCTET? Iscriviti qui
Deliverable OCCTET D2.1 – Documento sui requisiti CRA per le PMI ora disponibile
2 maggio 2026
🔍 Cosa significa davvero la conformità al CRA per le PMI e l'open source?
Abbiamo fatto la ricerca, così non devi ripartire da zero.
Il deliverable D2.1 di OCCTET – Documento sui requisiti CRA per le PMI è ora disponibile al pubblico. Questo rapporto delinea il reale panorama di conformità per le PMI e i contributori FOSS ai sensi del Cyber Resilience Act, basandosi sul coinvolgimento diretto delle parti interessate, su consultazioni con esperti e su un'analisi approfondita della letteratura esistente in materia di conformità.
Ecco cosa contiene:
- Requisiti CRA specifici per le PMI, spiegati con chiarezza
- Obblighi specifici per i FOSS e cosa significano in pratica
- Sfide chiave individuate tramite il coinvolgimento diretto di titolari di PMI e contributori FOSS
- Buone pratiche a supporto del tuo percorso di conformità
Che tu stia appena iniziando ad affrontare il CRA o voglia confrontare il tuo approccio attuale, questo documento è il tuo punto di partenza.
Sarai il nostro prossimo tester OCCTET?
12 febbraio 2026
Stiamo preparando un nuovo ciclo di test degli strumenti OCCTET.eu e cerchiamo PMI pionieristiche e progetti open source che vogliano partecipare.
Se desideri accesso anticipato, spunti e la possibilità di dare forma a una nuova soluzione di conformità, questo fa per te!
Cosa otterrai
Le PMI / i progetti open source selezionati beneficeranno di un'analisi automatizzata del proprio prodotto o software, che comprende:
- analisi completa delle dipendenze all'interno delle tecnologie supportate
- ispezione delle versioni delle dipendenze e delle pratiche di gestione
- identificazione delle vulnerabilità in tutte le dipendenze
- creazione di SBOM standardizzati e specifici per il prodotto
- generazione di ulteriori artefatti di conformità e audit
Il tutto gratuitamente: chiediamo semplicemente il tuo riscontro durante l'intero processo.
Come funziona
Il repository del codice sorgente del tuo prodotto sarà analizzato dagli strumenti OCCTET, basati sull' OSS Review Toolkit open source e su ORT-server, ulteriormente sviluppati nell'ambito del progetto OCCTET. I tuoi dati saranno trattati in modo riservato nel nostro hosting europeo certificato ISO27001.
Come manifestare interesse
Compila il modulo di interesse OCCTET qui sotto indicando il tuo interesse e una breve descrizione del prodotto che sviluppi. Ti ricontatteremo per comunicarti se sei stato selezionato.
👉 Compila il modulo di interesse OCCTETLa community OCCTET supera i 150 membri PMI!
4 dicembre 2025
Siamo orgogliosi di annunciare che la community OCCTET ha superato le 150 PMI europee che hanno già aderito alla nostra rete! 🙌✨
La community è uno spazio in cui le PMI possono:
- Testare e validare strumenti e soluzioni legati al Cyber Resilience Act
- Collegarsi a una rete di imprese, esperti e parti interessate che stanno plasmando il panorama europeo della cybersicurezza
- Fornire riscontri concreti per rendere le soluzioni adatte alle PMI e pronte per il futuro
In un ambiente digitale in rapida evoluzione, non basta reagire: bisogna partecipare alla costruzione di un futuro europeo sicuro e resiliente!
Sarai il nostro prossimo protagonista del cambiamento nella cybersicurezza? Unisciti a noi e diventa parte della community!
👉 Unisciti alla community OCCTET.Verifica la tua conformità in materia di cybersicurezza in pochi minuti
18 settembre 2025
OCCTET è orgogliosa di presentare la sua prima web-app di autovalutazione, creata per aiutare le PMI a compiere il primo passo verso una cybersicurezza più solida e una conformità più semplice alle normative europee come il Cyber Resilience Act.
Questo strumento gratuito e facile da usare offre alle PMI un quadro immediato del loro attuale stato di cybersicurezza e conformità, evidenzia lacune e priorità e le indirizza verso risorse pratiche del toolkit OCCTET, tra cui una lista di controllo per la conformità, strumenti di valutazione automatizzati, un database federato di valutazione OSS e funzionalità di reportistica.
Provando la web-app, le organizzazioni non ottengono solo una visione più chiara della propria preparazione; entrano anche a far parte di una crescente community OCCTET di tester e contributori iniziali che stanno plasmando il toolkit affinché rifletta le reali esigenze delle PMI. Insieme stiamo costruendo un approccio aperto, pratico e guidato dalla comunità alla conformità in materia di cybersicurezza, e questa web-app segna il primo passo di questo percorso.
La Eclipse Foundation lancia il progetto OCCTET per accelerare la conformità al CRA
14 agosto 2025
La Eclipse Foundation, una delle più grandi fondazioni di software open source al mondo, ha annunciato oggi il lancio del progetto OCCTET, un'iniziativa finanziata dalla Commissione europea volta ad aiutare le piccole e medie imprese (PMI) e gli sviluppatori open source ad affrontare la conformità al Cyber Resilience Act (CRA).
Il progetto Open Source Compliance: Comprehensive Techniques and Essential Tools (OCCTET) riunisce un consorzio di leader del settore, esperti di cybersicurezza e sostenitori dell'open source per creare strumenti open source gratuiti che rendono la conformità normativa più accessibile, trasparente ed economica.
...
👉 Leggi l'annuncio completo per saperne di più sugli obiettivi del progetto.Replay del webinar: Presentazione di OCCTET – Conformità e sicurezza open source in azione
1 luglio 2025
Questo webinar registrato è il seguito della conferenza OpenChain & Friends tenutasi a Stoccarda (aprile 2025), dove il progetto OCCTET è stato presentato per la prima volta.
La sessione ha incluso presentazioni di Andreas Kotulla (Bitsea) e Martin von Willebrand (DoubleOpen), oltre a una vivace discussione con i partecipanti sulle buone pratiche per l'automazione della conformità OSS.
Guarda online il replay completo del webinar per scoprire come OCCTET sta plasmando il futuro della sicurezza e della conformità open source.
Webinar - Dalla regolamentazione alla soluzione: come il Cyber Resilience Act sta ridisegnando il panorama della cybersicurezza
16 giugno 2025 | 14:00 - 15:00 CET
Le normative digitali come il Cyber Resilience Act (CRA) stanno cambiando il modo in cui le aziende affrontano la cybersicurezza. Sebbene l'obiettivo sia migliorare la sicurezza dei prodotti e servizi digitali, le piccole e medie imprese (PMI) hanno spesso difficoltà a mettere in pratica queste regole.
È qui che entra in gioco il progetto OCCTET. Il progetto sta costruendo un toolkit pratico e open source, pensato per aiutare le PMI a soddisfare più facilmente i requisiti del CRA, senza creare costi o complessità inutili. Il toolkit viene plasmato direttamente dai riscontri di PMI ed esperti per riflettere le sfide reali affrontate dalle piccole imprese.
Durante questo workshop online, i partecipanti otterranno informazioni sui progressi del progetto, un'anteprima esclusiva del futuro toolkit e scopriranno come i loro riscontri possono contribuire a plasmare la versione finale. I partecipanti avranno inoltre la possibilità di registrarsi come utenti iniziali per testare il toolkit ed entrare a far parte di una community in crescita che aiuta a perfezionarne e implementarne le funzionalità.
Deliverable: Requisiti CRA per PMI/FOSS e autovalutazione
giovedì 22 aprile 2025
Questa pubblicazione di OCCTET esplora le esigenze e gli ostacoli concreti che PMI e contributori FOSS affrontano quando si tratta di conformarsi al Cyber Resilience Act. Il rapporto si basa sui contributi di PMI e parti interessate FOSS raccolti tramite interviste, sondaggi e focus group. Si avvale inoltre di consultazioni con esperti e di un'ampia analisi della letteratura e dei casi di studio sulla conformità.
Rapporto di analisi dei bisogni del workshop
giovedì 3 aprile 2025
I risultati del workshop di analisi dei bisogni sono ora disponibili nel nostro rapporto, che illustra i principali spunti e raccomandazioni basati sui contributi delle PMI. Basta cliccare su questa notizia o accedere al rapporto direttamente nella sezione Risorse/Workshop del nostro sito web.
Partecipa al sondaggio OCCTET sul CRA e sulla conformità open source
lunedì 19 marzo 2025
Aiutaci a plasmare e a contribuire a una soluzione guidata dall'open source. Apprezziamo molto le tue idee e la tua competenza. Il sondaggio non dovrebbe richiedere più di 10 minuti.

Workshop di analisi dei bisogni OCCTET
lunedì 17 marzo 2025
Il Cyber Resilience Act (CRA) introduce nuovi requisiti di cybersicurezza per i prodotti digitali, con un impatto su PMI, sviluppatori open source e fornitori di software in tutta Europa. Con l'avvicinarsi delle scadenze di conformità, molte PMI si trovano nell'incertezza su come soddisfare questi obblighi, quali strumenti utilizzare e quali passi compiere.
Nell'ambito della sua missione di semplificare la conformità al CRA, OCCTET organizza un workshop di analisi dei bisogni per raccogliere spunti da PMI e parti interessate chiave. L'obiettivo è individuare le sfide di conformità, valutare la preparazione in materia di cybersicurezza e garantire che il toolkit open source OCCTET sia costruito per rispondere alle reali esigenze delle PMI.
Agenda
- Introduzione al progetto e al toolkit OCCTET - Mikael Barbero (Eclipse Foundation)
- Sessione sulla lavagna Miro di analisi dei bisogni - Davide Iaccarino (European DIGITAL SME Alliance)
- Conclusione e domande e risposte
Cosa aspettarsi dal workshop
- Introduzione a OCCTET: scopri la missione del progetto, i suoi obiettivi e come aiuterà le PMI a conformarsi al CRA.
- Panoramica del toolkit OCCTET: scopri come il toolkit di conformità open source aiuterà le PMI a gestire i rischi di cybersicurezza e i requisiti normativi.
- Sessione interattiva sulla lavagna MIRO: partecipa a una discussione collaborativa per mappare le sfide delle PMI e definire le funzionalità chiave che il toolkit dovrebbe includere.
- Domande e discussione: condividi le tue idee, fai domande e contribuisci direttamente allo sviluppo del progetto.
Questo workshop è un'opportunità chiave per le PMI di esprimere le proprie sfide e influenzare lo sviluppo di strumenti pratici che le aiuteranno a soddisfare i requisiti del CRA. Partecipando, contribuirai a dare forma a una soluzione di conformità open source accessibile e su misura per le esigenze delle PMI.
Webinar - Il Cyber Resilience Act e la comunità open source: comprendere l'impatto e gestire la conformità
lunedì 27 gennaio 2025
Il 27 gennaio 2025, OCCTET ha organizzato un webinar dedicato al Cyber Resilience Act (CRA) e al suo impatto su PMI, comunità open source e sul più ampio panorama digitale. Con spunti di esperti dei nostri partner della Eclipse Foundation, oltre ai contributi della European Cyber Security Organisation (ECSO), la sessione ha esplorato le sfide e le opportunità che il CRA presenta per la sicurezza e la conformità open source.
La discussione ha trattato aspetti chiave del CRA, tra cui i suoi nuovi requisiti per i prodotti digitali, cosa significa per gli sviluppatori open source e come le PMI possono affrontare la conformità in modo più efficace. Nell'ambito della missione di OCCTET di supportare le imprese nell'adattamento a questi cambiamenti, abbiamo anche presentato come il nostro toolkit di conformità open source aiuterà le PMI a soddisfare gli obblighi del CRA con soluzioni pratiche e accessibili.