La toolchain OCCTET: creata per le PMI, alimentata dall’open source
Al centro del progetto OCCTET c’è un obiettivo chiaro: rendere la cybersicurezza e la conformità al Cyber Resilience Act (CRA) dell’UE accessibili alle piccole e medie imprese (PMI), in particolare a quelle che si affidano al software open source (OSS).
OCCTET trasforma il processo, spesso complesso, della conformità software in un’esperienza pratica e guidata, grazie a una suite di strumenti open source interconnessi nota come toolchain OCCTET.
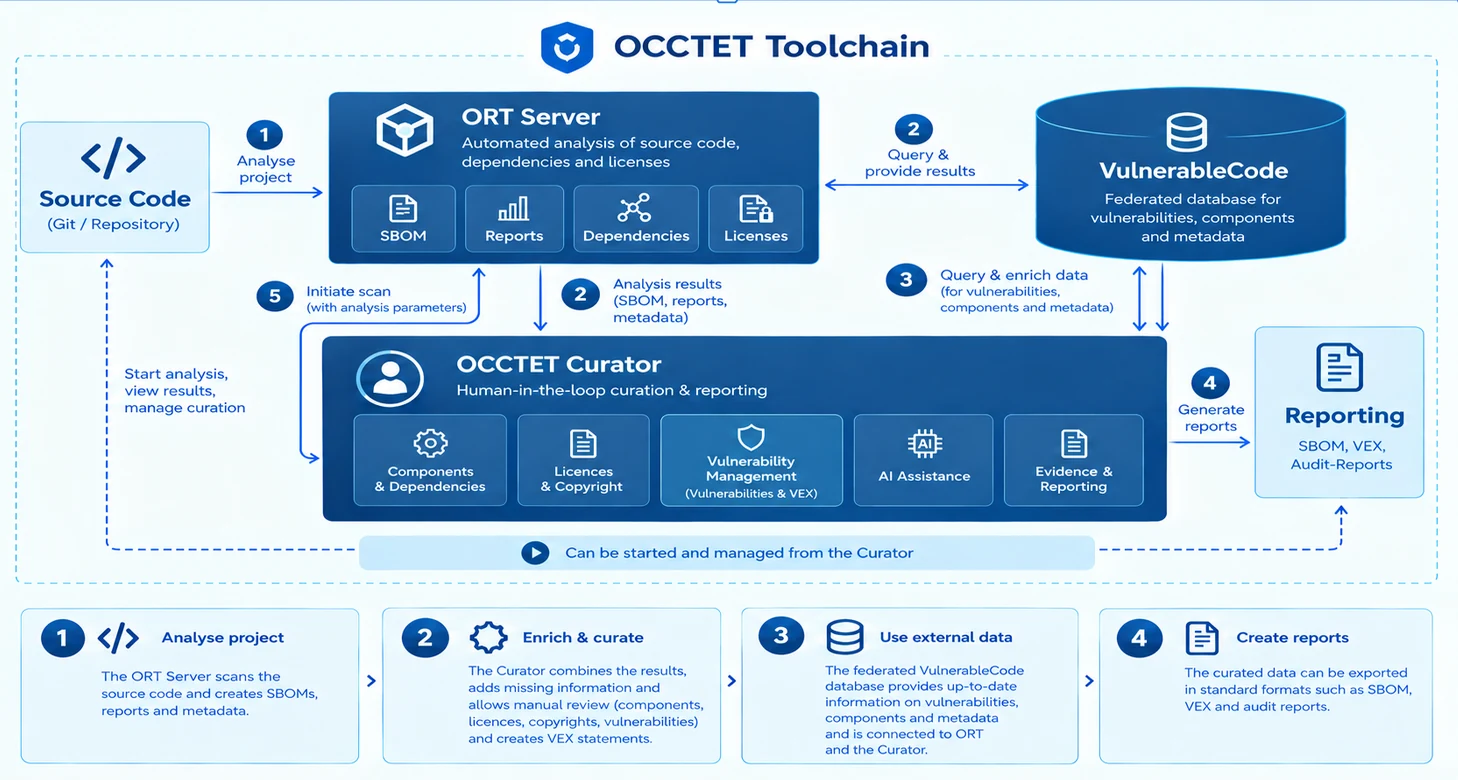
Come funziona
- Analizzare il progetto – L’ORT Server analizza il codice sorgente (repository Git) e genera SBOM, report e metadati.
- Arricchire e curare – L’OCCTET Curator combina i risultati, aggiunge le informazioni mancanti e consente la revisione manuale di componenti, licenze, copyright e vulnerabilità, inclusa la creazione di dichiarazioni VEX.
- Utilizzare dati esterni – Il database federato VulnerableCode fornisce informazioni aggiornate su vulnerabilità, componenti e metadati. È collegato sia a ORT sia al Curator.
- Creare report – I dati curati possono essere esportati in formati standard come SBOM, VEX e report di audit.
L’intero flusso di lavoro può essere avviato e gestito dal Curator: avviare un’analisi, lanciare una nuova scansione ORT con i propri parametri di analisi, consultare i risultati e gestire la curazione, tutto in un unico posto.
Alimentata da Eclipse Apoapsis
La toolchain OCCTET si basa su Eclipse Apoapsis, un ecosistema open source sviluppato sotto la guida della Eclipse Foundation, che coordina anche il progetto OCCTET.
Eclipse Apoapsis è stato progettato per semplificare la gestione della conformità e la garanzia del software, fornendo un framework per strumenti che analizzano, documentano e migliorano la qualità e l’affidabilità del software.
Utilizzando Apoapsis come base, OCCTET garantisce che tutti i suoi strumenti siano:
- Interoperabili
- Trasparenti
- Guidati dalla comunità
E che seguano standard aperti di cui le PMI possono fidarsi e che possono adattare.
ORT Server
L’ORT Server è il primo passo della toolchain OCCTET.
Esegue un’analisi automatizzata del codice sorgente, delle dipendenze e delle licenze, identificando tutti i componenti open source e le relative licenze, vulnerabilità di sicurezza e dipendenze.
Con l’ORT Server, le PMI possono:
- Generare distinte base del software (SBOM) dettagliate
- Produrre report di analisi e metadati
- Mappare l’intero albero delle dipendenze del proprio software
- Individuare tempestivamente i rischi legati alle licenze e alla sicurezza
I risultati dell’analisi (SBOM, report, metadati) vengono poi trasmessi all’OCCTET Curator, mentre l’ORT Server interroga VulnerableCode per arricchire i propri risultati con dati sulle vulnerabilità.
OCCTET Curator
L’OCCTET Curator, sviluppato da Bitsea, è il componente di curazione e reporting con intervento umano (human-in-the-loop) della toolchain.
Trasforma i risultati grezzi delle scansioni in dati di conformità verificati e affidabili, ed è il punto da cui gli utenti gestiscono l’intero flusso di lavoro.
Il Curator riunisce cinque aree di lavoro:
- Componenti e dipendenze – verificare e completare l’inventario dei componenti open source
- Licenze e copyright – verificare le licenze rilevate e i titolari dei diritti
- Gestione delle vulnerabilità – valutare le vulnerabilità e creare dichiarazioni Vulnerability Exploitability eXchange (VEX)
- Assistenza IA – ricevere supporto nell’interpretazione dei risultati e accelerare la revisione
- Evidenze e reporting – tracciare le decisioni e produrre le evidenze necessarie per la conformità
L’OCCTET Curator è open source e liberamente disponibile su GitHub. Include script pronti all’uso per creare il Dockerfile, con una configurazione ben documentata nel file docker-compose.yml per facilitare il deployment e l’integrazione nell’ecosistema OCCTET.
VulnerableCode: un database federato delle vulnerabilità
La conoscenza cresce quando viene condivisa.
VulnerableCode, sviluppato da AboutCode, è il database federato di vulnerabilità, componenti e metadati utilizzato da OCCTET. Tramite FederatedCode, collega più fonti di dati affidabili e consolida le informazioni sui componenti open source, tra cui stato di sicurezza, provenienza e vulnerabilità note.
Sia l’ORT Server sia l’OCCTET Curator interrogano VulnerableCode per arricchire i propri dati: ogni PMI beneficia così di informazioni verificate e aggiornate e contribuisce a un ecosistema software europeo più forte e resiliente.
Reporting
Alla fine della catena, i dati curati vengono esportati in formati standard:
- SBOM – un inventario completo dei componenti software
- VEX – dichiarazioni che indicano se le vulnerabilità note interessano realmente il prodotto
- Report di audit – documentazione a supporto della conformità al CRA
Mettere tutto insieme
La toolchain OCCTET, alimentata da Eclipse Apoapsis, combina questi strumenti in un unico ecosistema a misura di PMI che:
- Identifica i componenti OSS e ne valuta i rischi
- Mantiene l’intervento umano nella revisione e nella curazione dei risultati
- Produce report chiari e standardizzati per la conformità al CRA
- Aiuta le organizzazioni a monitorare e migliorare continuamente la propria postura di cybersicurezza
- Incoraggia la collaborazione aperta e la trasparenza
La toolchain OCCTET rappresenta uno sforzo comunitario per rendere la cybersicurezza accessibile, pratica e radicata nella collaborazione aperta.
Man mano che lo sviluppo prosegue, il progetto continuerà a evolversi in base ai riscontri di PMI, sviluppatori ed esperti del settore, garantendo che ogni nuova funzionalità rifletta esigenze reali.
Insieme stiamo costruendo un panorama digitale più sicuro e trasparente,
in cui la conformità non è un onere ma un motore di fiducia e innovazione.